
Specops uReset
Specops uReset ermöglicht Benutzern von Active Directory und Microsoft Entra ID, vergessene Passwörter zurückzusetzen, nachdem sie ihre Identität durch Multi-Faktor-Authentifizierung bestätigt haben. Administratoren konfigurieren Richtlinien, die die verfügbaren Authentifizierungsmethoden (Identitätsdienste) und die erforderliche Verifizierungsstufe festlegen. Diese Dokumentation behandelt die Installation, Konfiguration und Verwaltung von uReset.
Prüfen Sie die Systemanforderungen und folgen Sie anschließend der Installationsanleitung für Ihre Umgebung. Informationen zu unterstützten Authentifizierungsmethoden finden Sie unter Identitätsdienste.
Informationen für Remotebenutzer in Active Directory-Umgebungen finden Sie unter Passwortzurücksetzung ohne VPN. Dort werden die Aktualisierung zwischengespeicherter Anmeldeinformationen, der Zugriff auf gespeicherte Anwendungspasswörter sowie die Voraussetzungen für Aktivierung und Konfiguration beschrieben.
Informationen zum Onboarding neuer Mitarbeiter in Active Directory-Umgebungen finden Sie unter First Day Password. Mit dieser Funktion können neue Benutzer ihr erstes Passwort festlegen, bevor sie sich bei Identitätsdiensten registrieren.
Informationen zu Produktfunktionen und Evaluierungsmöglichkeiten finden Sie auf der Produktseite von Specops uReset.
Zentrale Konzepte
Passwort zurücksetzen
Der Prozess des Änderns eines vergessenen Passworts. Ein Passwort zurücksetzen kann von einem Benutzer durchgeführt werden, der seine Identität mittels Multi-Faktor-Authentifizierung verifiziert hat. Benutzer können ihre Passwörter über die uReset-Webanwendung mit einem Desktop- oder mobilen Webbrowser zurücksetzen.
Authentifizierung
Authentifizierung ist der Prozess der Überprüfung der Identität eines Benutzers. Typischerweise erfordert dies, dass der Benutzer eine Behauptung über seine Identität macht, indem er seinen Benutzernamen und sein Passwort eingibt.
Registrierung
Benutzer registrieren sich bei Specops Authentication mit den Identitätsdiensten, die in ihrer uReset-Richtlinie konfiguriert sind. Der Registrierungsvorgang unterscheidet sich je nach Identitätsdienst. Wenn sich Benutzer beispielsweise manuell mit Mobiltelefon-Code (SMS) registrieren, geben sie ihre Mobiltelefonnummer ein und bestätigen diese mit einem per SMS gesendeten Code. Einzelheiten zu den verfügbaren Methoden finden Sie unter Specops Authentication Identitätsdienste.
Multi-Faktor-Authentifizierung
Multi-Faktor-Authentifizierung erfordert mehr als eine Authentifizierungsmethode aus unabhängigen Kategorien von Anmeldeinformationen: etwas, das Sie wissen (z. B. Passwort), etwas, das Sie haben (z. B. Mobilgerät), und etwas, das Sie sind (z. B. Fingerabdruck). Specops uReset geht über die Zwei-Faktor-Authentifizierung hinaus, indem es eine breite Palette von Identitätsdiensten unterstützt, die zur Erhöhung der Sicherheit und Flexibilität verwendet werden können. Die Lösung unterstützt nicht nur gängige Authentifikatoren wie Fragen und Antworten und mobile Bestätigungscodes, sondern auch verschiedene digitale Identitätsdienste, die von persönlichen Identitätsdiensten (z. B. LinkedIn) bis hin zu Unternehmensidentitätsdiensten (z. B. salesforce.com) reichen, zusätzlich zu Methoden mit höherem Vertrauen wie Smart Cards. Das Specops-Multi-Faktor-Authentifizierungsmodell ist dynamisch. Benutzer können auswählen, welche Identitätsdienste sie für die Registrierung und Authentifizierung kombinieren möchten, solange sie die Anforderungen der Richtlinie erfüllen. Benutzer, die mit mehr Identitätsdiensten registriert sind, als für ihre Authentifizierung erforderlich sind, haben die Wahl der Authentifizierung. Dies garantiert, dass Endbenutzer immer in der Lage sind, die Authentifizierungsrichtlinie zu erfüllen, selbst wenn ein Identitätsdienst nicht verfügbar ist (z. B. wenn ihr Mobiltelefon nicht in der Nähe ist).
Administratoren können basierend auf Rolle und Sicherheitsrichtlinie auswählen, welche Identitätsdienste/Authentifikatoren sie Endbenutzern zur Verfügung stellen möchten, um deren Identität beim Zurücksetzen oder Entsperren ihrer Konten zu überprüfen. Diese Flexibilität kann sicherstellen, dass unterschiedliche Sicherheits- und Flexibilitätsanforderungen erfüllt werden. Zum Beispiel:
- Für Benutzer mit einer niedrigen Sicherheitsfreigabe, aber einem hohen Flexibilitätsbedarf, wie Studenten, können IT-Administratoren ihnen erlauben, sich mit einigen persönlichen Identitätsdiensten wie ihrer Google-ID zu authentifizieren.
- Für Benutzer mit einer höheren Sicherheitsfreigabe, wie Finanzhilfeverwalter oder Führungskräfte auf hoher Ebene, können IT-Administratoren Richtlinien zuweisen, die eine höhere Anzahl oder eine stärkere Kombination von Identitätsdiensten erzwingen. Dieser Ansatz bietet Administratoren die Flexibilität, die sie benötigen, um Richtlinien durchzusetzen, die zu größerer Sicherheit und Effizienz führen.
Richtlinie
Eine Richtlinie enthält die Regeln, die für die Registrierung und Multi-Faktor-Authentifizierung erforderlich sind. Eine Richtlinie steuert, welche Identitätsdienste verwendet werden können und wie viele verwendet werden müssen, um die Identität von Endbenutzern zu überprüfen. Der Systemadministrator ist für die Konfiguration der Regeln in den Richtlinien verantwortlich.
Identitätsdienste
Identitätsdienste sind Authentifizierungsmethoden, die es Benutzern ermöglichen, ihre Identität in der Specops Cloud zu verifizieren.
Weitere Informationen finden Sie unter Specops Authentication Identitätsdienste.
Architektur und Design
Specops uReset nutzt die in der Cloud gehosteten Dienste von Specops Authentication Web und dem Backend sowohl für Active Directory- als auch für Microsoft Entra ID-Umgebungen. Identitätsdienste überprüfen die Identität der Benutzer während der Authentifizierung.
In Active Directory-Umgebungen liest und schreibt der Specops Authentication Gatekeeper Benutzerdaten in Active Directory, einschließlich Registrierungsdaten. In Microsoft Entra ID-Umgebungen ohne traditionelles AD wird kein Gatekeeper installiert. Informationen zum Einrichten der Verbindung finden Sie in der Integrationsanleitung für Microsoft Entra ID.
Administratoren konfigurieren Authentifizierungsrichtlinien in Authentication Web. Active Directory-Umgebungen können die Cloud-Richtlinie, Gruppenrichtlinien oder beides verwenden; Microsoft Entra ID-Umgebungen ohne traditionelles AD verwenden die Cloud-Richtlinie. Einzelheiten zur Richtlinienkonfiguration finden Sie unter Specops Authentication Web.
Das folgende Diagramm zeigt die Active Directory-Bereitstellung mit dem Gatekeeper. Die unten beschriebenen Cloud-Komponenten werden von beiden Bereitstellungstypen verwendet.
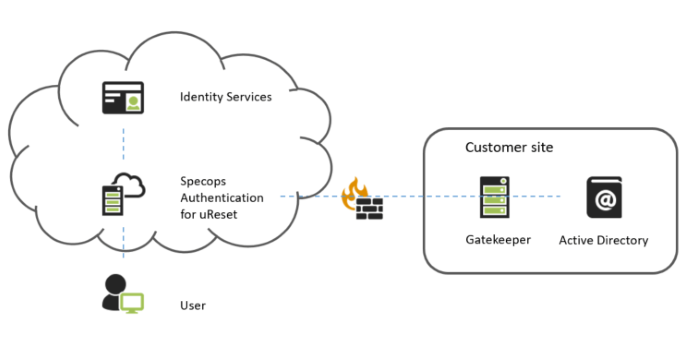
Authentication Cloud: Die globale Cloud-Komponente von uReset, die Authentication Cloud, enthält das Web (Frontend für Endbenutzer) und die Backend-Dienste.
Authentication Web: Enthält das Frontend für Endbenutzer und Administratoren. Das Authentication Web kann verwendet werden, um Systeminformationen anzuzeigen und verschiedene Aspekte des Produkts zu verwalten, einschließlich systemweiter Konfigurationen und Multi-Faktor-Authentifizierungsrichtlinien für verschiedene Ressourcen, einschließlich uReset.
Authentication Backend: Kommuniziert mit dem Web und den Identitätsdiensten und validiert die Identität eines Benutzers anhand der Tokens der einzelnen Identitätsdienste. In Active Directory-Umgebungen kommuniziert das Backend mit dem Gatekeeper, um auf Benutzerinformationen zuzugreifen.
Gatekeeper (nur Active Directory): Der Gatekeeper wird auf einem Server in Ihrer Domäne installiert. Er liest Benutzerinformationen und verwaltet Vorgänge in Active Directory, wie das Lesen und Schreiben von Registrierungsdaten. Die hier enthaltenen Hinweise zum Gatekeeper gelten für Version 8.0 oder höher.
Identitätsdienste: Eine Entität, die die Identität eines Benutzers in uReset validieren kann. Die Tokens der einzelnen Identitätsdienste werden vom Backend verwendet, um die Identität eines Benutzers zu validieren.
Einige der Identitätsdienste, die während der Authentifizierung verwendet werden, wie Google, sind extern. Wenn ein externer Identitätsdienst verwendet wird, wird der Benutzer zum Identitätsdienst gesendet und gebeten, Specops die Zustimmung zu erteilen, auf seine persönlichen Informationen, wie seinen Benutzernamen, zuzugreifen. Die Informationen aus der Zustimmung ermöglichen die Erstellung des Tokens, das zur Authentifizierung verwendet wird.
Token: Ein Token oder ein Sicherheitstoken ist ein Träger von Informationen über einen Benutzer und über den Aussteller des Tokens. Die Informationen über einen Benutzer sind eine Reihe von Aussagen. Die Behauptungen über einen Benutzer können beispielsweise der Name des Benutzers, die ID des Kunden, zu dem er gehört, und welche Rollen ein Benutzer in seiner Organisation hat, sein.
Hinweis
Keine persönlich identifizierbaren Daten oder Passwörter sind in den Tokens enthalten.
Funktionen und Fähigkeiten
Berichterstattung
Die uReset-Berichterstattungsfunktion ermöglicht es Ihnen, Ihren Registrierungsprozess zu verfolgen und bietet mehrere Berichte über Registrierungen, Ereignisse und die Nutzung von Identitätsdiensten.
Anpassungen
Die uReset-Webanwendung enthält mehrere Anpassungsfunktionen, die Ihnen die Kontrolle über die Specops uReset-Endbenutzeroberfläche geben. Sie können die grafischen Elemente der Specops uReset-Webanwendung einschließlich des Hauptlogos anpassen. Sie können auch den Text anpassen, der dem Endbenutzer in allen unterstützten Sprachen angezeigt wird.
Ereignisbenachrichtigungen
Specops uReset kann bei Systemereignissen Benachrichtigungen per E-Mail oder SMS an Benutzer und Administratoren senden. Beispielsweise kann es bestätigen, dass ein Benutzer sein Passwort zurückgesetzt oder sein Konto entsperrt hat, oder Benutzer, die sich noch nicht bei genügend Identitätsdiensten registriert haben, an die Registrierung erinnern. Administratoren konfigurieren Benachrichtigungen in Authentication Web für die Cloud-Richtlinie oder einzelne Gruppenrichtlinien. Eine Konfigurationsanleitung finden Sie unter Specops Authentication Web.
Gewichtete Identitätsdienste
Die uReset-Multi-Faktor-Authentifizierungs-Engine ermöglicht es dem Administrator, jedem Identitätsdienst ein spezifisches Gewicht zuzuweisen, letztendlich zu entscheiden, dass ein Identitätsdienst doppelt so viel wert ist wie ein anderer während der Authentifizierung. In den Benutzeroberflächen, sowohl für die Endbenutzer als auch für den Administrator, werden die Gewichte durch Sterne dargestellt.
Multifaktor-Authentifizierung für Administratoren und Helpdesk-Benutzer
Benutzer, die Teil der Administratoren- und Helpdesk-Gruppe sind, können die Multifaktor-Authentifizierung verwenden, um ihre Identität zu überprüfen, wenn sie auf die Administrator-/Benutzerverwaltungsseiten im Authentication Web zugreifen.
Zwischengespeicherte Anmeldeinformationen: Ein Passwort aus der Ferne zurücksetzen
Wenn ein Benutzer nicht im Büro ist und sein Passwort vergisst, muss er in der Lage sein, es zurückzusetzen, ohne ins Büro zurückzukehren.
Unter normalen Umständen, wenn sich ein Benutzer an einem domänenverbundenen Computer im Büro anmeldet, wird eine zwischengespeicherte Kopie seines Passwort-Hashes lokal gespeichert. Dies ermöglicht es dem Computer, den Benutzer zu verifizieren, auch wenn ein Domänencontroller für die Authentifizierung nicht erreichbar ist.
Wenn der Benutzer jedoch nicht im Büro ist, sein Active Directory-Passwort zurücksetzt und ein Domänencontroller nicht erreichbar ist, wird das neue Passwort nicht im Cache auf dem lokalen Computer vorhanden sein. In diesem Szenario wird ein Benutzer, der sein altes Passwort vergessen hat, von seinem Computer ausgesperrt.
Specops uReset und Specops Password Reset können die zwischengespeicherten Anmeldeinformationen aktualisieren, selbst wenn ein Domänencontroller nicht erreichbar ist. Dies kann über den Passwort zurücksetzen-Link auf dem Anmeldebildschirm eines Computers erfolgen, auf dem der Specops-Client installiert ist.
Mobile Anwendungen
uReset enthält eine mobile Anwendung, die im Windows Store, Google Play und App Store verfügbar ist und als sichere Alternative zum Zurücksetzen von Passwörtern und Entsperren von Konten verwendet werden kann. Die mobile App steht jeder Organisation zur Verfügung, die es Benutzern erlaubt, ihr Passwort aus der Ferne zurückzusetzen:
- Specops Password Reset
Die folgenden mobilen Anwendungen werden in Specops Authentication Identitätsdienste näher beschrieben:
- Specops:ID
- Specops Authenticator (wird ausgemustert, es wird empfohlen, Specops:ID zu verwenden)
- Specops Fingerprint (wird ausgemustert, es wird empfohlen, Specops:ID zu verwenden)