
[Nouvelle étude] Au cœur des attaques par infostealer
Découvrez le fonctionnement des infostealers, notamment leurs modes de diffusion et la manière dont les hackers échangent les identifiants volés, grâce à cette étude…
Lire la suiteBannissez définitivement les mots de passe faibles et compromis.
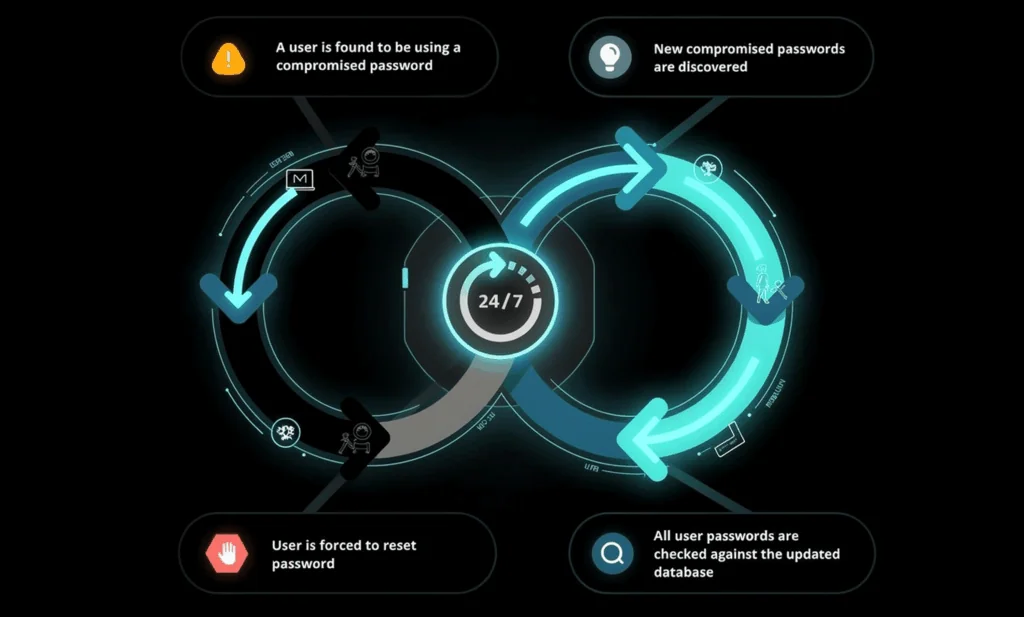
Simplifiez la gestion des politiques de mots de passe à granularité fine dans Active Directory. Empêchez de façon continue le recours à plus de 5 milliards de mots de passe compromis connus, appliquez facilement les exigences réglementaires locales et allégez la charge de votre équipe informatique en offrant aux utilisateurs finaux une meilleure expérience en matière de sécurité.
80 % des fuites de données liées au piratage sont le fait de mots de passe volés ou réutilisés. Vous pouvez désormais réduire considérablement la surface d’attaque de votre organisation grâce à une interface simple qui s’intègre facilement dans Active Directory.
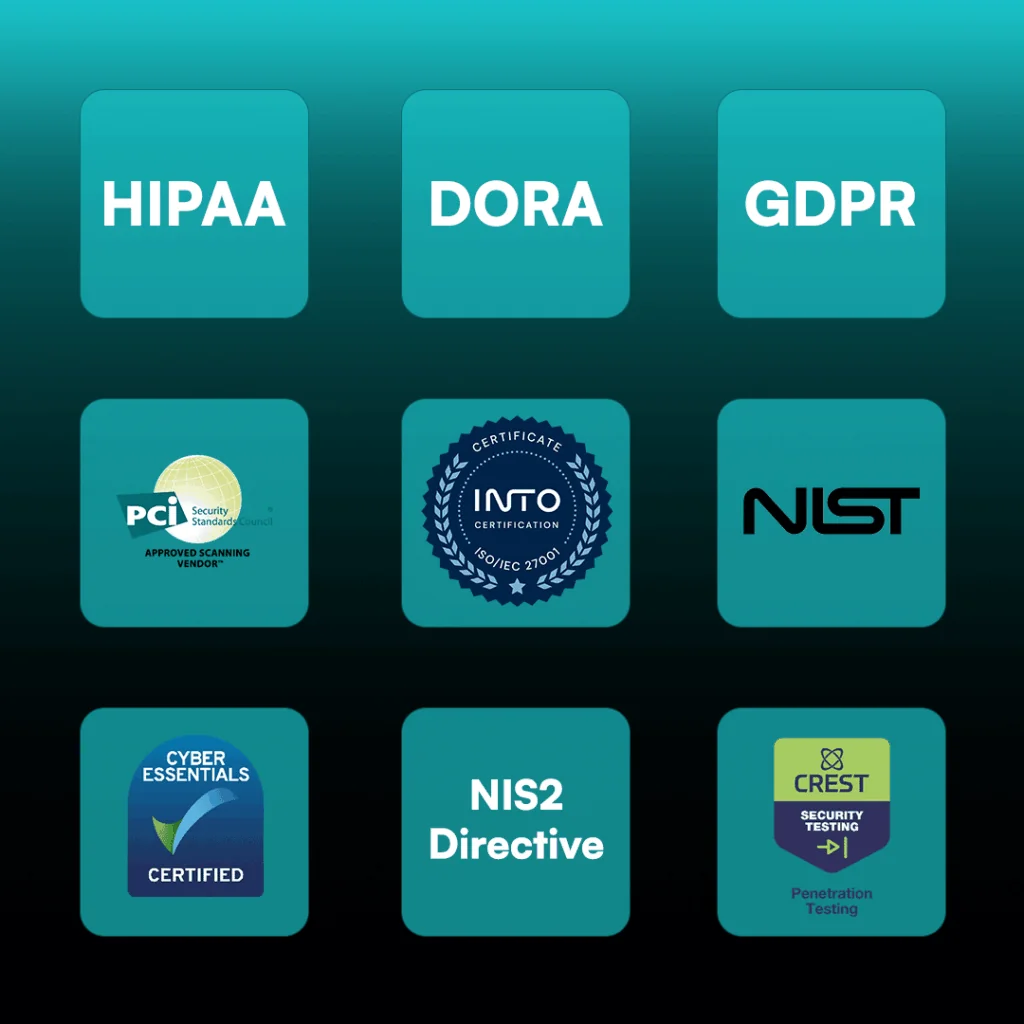
Simplifiez vos processus de conformité et d’audit. Specops Password Policy est conçu pour répondre aux principales exigences réglementaires et standards du marché :
Une politique de mot de passe solide encourage l’utilisation de mots de passe uniques et difficiles à deviner. Une politique de mot de passe Active Directory forte protège le réseau contre les accès non autorisés.
Les bonnes pratiques pour les mots de passe Active Directory reflètent celles du la CNIL, de l’ANSSI, National Institute of Standards and Technology (NIST), qui définit les normes de sécurité pour la protection des données. Par exemple, le NIST exige, entre autres, que les nouveaux mots de passe soient comparés à une liste de mots de passe compromis connus.
Une politique de mot de passe faible dans Active Directory n’interdit pas les mots couramment utilisés et ne bloque pas non plus les mots de passe connus pour avoir fait l’objet d’une violation.
Active Directory ne vérifie pas les mots de passe frauduleux dans sa version standard. Avec un peu de configuration, les administrateurs peuvent vérifier les mots de passe d’Active Directory par rapport à la liste de mots de passe Have I been Pwned.
La politique de mot de passe finement définie dans Active Directory n’est pas conforme aux exigences du NIST en matière de mot de passe. Avec un outil tiers comme Specops Password Policy, les administrateurs système peuvent facilement appliquer une politique de mot de passe conforme aux exigences du NIST.
Oui. La dernière version du client Specops intègre une compatibilité native avec Imprivata, offrant à vos utilisateurs une expérience de gestion des mots de passe fluide sur les appareils Windows.
Explorer des ressources supplémentaires.
Découvrez comment Specops Password Policy peut s’intégrer à votre organisation grâce à une simple intégration à Active Directory. Remplissez notre court formulaire d’information et choisissez un créneau qui vous convient.
Consultez nos dernières recherches, nos blogs et nos bonnes pratiques pour améliorer votre programme de cybersécurité.
Découvrez le fonctionnement des infostealers, notamment leurs modes de diffusion et la manière dont les hackers échangent les identifiants volés, grâce à cette étude…
Lire la suite
Argon2 protège-t-il vraiment les mots de passe contre le craquage ? Découvrez comment cet algorithme résiste aux derniers matériels de craquage dans cette étude…
Lire la suite
À l’approche de la Coupe du monde FIFA 2026, découvrez comment le football influence la création de mots de passe dans cette étude menée…
Lire la suite