

[Nouvelle étude] Au cœur des attaques par infostealer
Table of Contents
Les infostealers restent une menace persistante pour les organisations. En août 2026, les autorités australiennes ont inculpé deux hommes pour leur implication présumée dans les activités de TeamPCP, un groupe de cybercriminels associé à des attaques contre la chaîne d’approvisionnement logicielle visant des projets GitHub liés au développement. Le groupe utilisait des logiciels malveillants capables de voler des identifiants afin de collecter des informations sensibles, notamment des clés AWS et des jetons API. Selon la police fédérale australienne, cette campagne de grande envergure aurait potentiellement touché plus de 1 000 organisations et exposé plus de 500 000 identifiants.
TeamPCP fait partie d’un écosystème d’infostealers de plus en plus commercialisé. Les développeurs de logiciels malveillants fonctionnent aujourd’hui de manière similaire aux fournisseurs de logiciels en tant que service (SaaS), en proposant des abonnements à partir de 120 dollars par mois sur des forums du dark web tels qu’Exploit et BreachForums, désormais fermés.
Pour les organisations, le principal défi est que les infostealers continuent de représenter un risque bien après l’infection initiale. Un infostealer n’a besoin que de quelques instants sur un appareil pour collecter des données sensibles. Une fois ces informations sorties de l’appareil, supprimer le logiciel malveillant ne suffit pas à faire disparaître les identifiants volés. Ceux-ci peuvent rester exploitables par les hackers pendant des mois, voire des années.
Cette étude coïncide avec l’ajout récent de plus de 720 millions de mots de passe compromis au service Specops Breached Password. Ces mots de passe proviennent de notre réseau de honeypots et de différentes sources de renseignements sur les menaces, notamment de la surveillance des logs d’infostealers.
Que fait un infostealer ?
Un infostealer est un logiciel malveillant conçu pour collecter des informations sensibles sur un appareil infecté et les transmettre à un hacker. Parmi les familles les plus connues figurent Lumma Stealer (ou LummaC2), RedLine, Vidar, Raccoon Stealer et Atomic Stealer. Contrairement aux ransomwares, leur objectif n’est généralement pas de perturber le fonctionnement de l’organisation victime. Un infostealer sert avant tout à collecter discrètement des données d’authentification avant même que l’organisation ne se rende compte qu’elle a été compromise.
Les infostealers se distinguent également des chevaux de Troie d’accès à distance (RAT) et des loaders :
- Les RAT sont conçus pour donner à un hacker un accès distant et persistant à un système compromis. Agent Tesla est un exemple bien connu de logiciel malveillant doté de fonctionnalités de type RAT.
- Les loaders servent principalement à établir un point d’entrée sur un système et à installer d’autres logiciels malveillants. Amadey et Olymp Loader en sont deux exemples.
- Les infostealers ont un objectif plus ciblé : identifier des données de valeur, les collecter et les exfiltrer.
Ces catégories ne sont toutefois pas toujours clairement distinctes, car de nombreuses familles de logiciels malveillants combinent plusieurs fonctionnalités. Par exemple, RedLine est avant tout un infostealer, mais il intègre également un module appelé « Loader Tasks », qui permet d’envoyer de nouvelles instructions ou d’installer des charges utiles supplémentaires.

Comment se déroule une attaque par infostealer ?
Étape 1 : Distribution
Les e-mails de phishing restent un moyen courant de diffuser des infostealers, mais les hackers utilisent également des sites web compromis, des publicités malveillantes et l’empoisonnement des résultats des moteurs de recherche (SEO) pour diffuser de faux programmes d’installation et des applications piratées.
Les acteurs malveillants ciblent également les développeurs en introduisant du code malveillant dans des dépôts open source, des paquets ou des outils de développement, comme cela a été observé lors de la campagne TeamPCP. Dans d’autres cas, un loader déjà présent sur l’appareil installe l’infostealer comme charge utile secondaire.
La technique d’ingénierie sociale « ClickFix » a elle aussi gagné en popularité ces dernières années. Elle exploite la familiarité des utilisateurs avec les vérifications CAPTCHA en leur affichant un message d’erreur après un prétendu échec de la vérification. Les utilisateurs sont ensuite invités à ouvrir la fenêtre « Exécuter » de Windows et à y coller un code de vérification contenant un script PowerShell caché. Celui-ci télécharge alors le logiciel malveillant.
Étape 2 : Exécution et reconnaissance
Une fois exécuté, le logiciel malveillant commence à rechercher les informations susceptibles d’être volées. Par exemple, LummaC2 recueille des informations sur le système en effectuant plusieurs appels à l’API Windows.
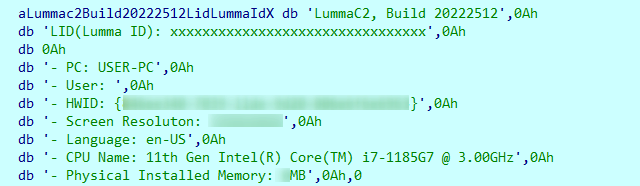
Exemple d’informations système collectées par LummaC2 (source)
L’infostealer recherche ensuite les emplacements susceptibles de contenir des données de valeur. Les navigateurs web constituent des cibles privilégiées, car de nombreuses applications sont accessibles depuis un navigateur. Ils contiennent donc souvent des mots de passe enregistrés, des cookies et d’autres données d’authentification. Les infostealers recherchent également des informations sensibles dans les dossiers locaux, les applications et les outils de développement.
Étape 3 : Collecte des données
Selon ses capacités, un infostealer peut collecter :
- Les noms d’utilisateur et mots de passe enregistrés
- Les cookies de session et les jetons d’authentification
- Les données de remplissage automatique
- Les clés API et les identifiants cloud
- Les données des portefeuilles de cryptomonnaies
- Les documents et autres fichiers locaux
- Les secrets de développement et les identifiants des référentiels de code source
- Les informations sur le système et les applications
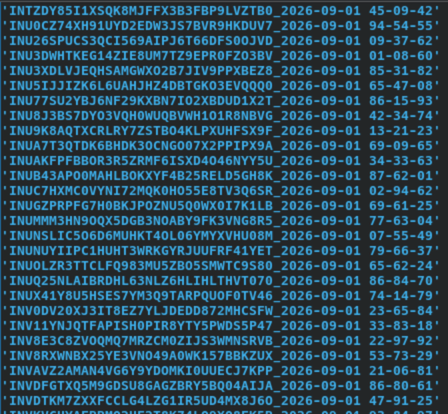
Données extraites par un infostealer
Les navigateurs chiffrent généralement les identifiants enregistrés, les informations de paiement et les autres données de remplissage automatique lorsqu’elles sont stockées. Ils doivent toutefois pouvoir déchiffrer ces données lorsque cela est nécessaire, souvent sans exiger de mot de passe ni de jeton de sécurité supplémentaire. Les infostealers peuvent exploiter cette possibilité pour récupérer les clés de chiffrement et extraire les données stockées. Dans la mesure du possible, il est donc préférable d’utiliser un gestionnaire de mots de passe dédié avec un mécanisme de déverrouillage distinct, plutôt que de se fier uniquement au stockage du navigateur.
L’exemple ci-dessous montre les informations qu’un infostealer a extraites d’un appareil infecté sur lequel Chrome et Brave étaient installés. L’infostealer a récupéré des données à partir des profils des deux navigateurs, notamment des identifiants et des informations de session qui pourraient potentiellement être utilisés pour accéder aux comptes de la victime sans avoir à compromettre à nouveau l’appareil.
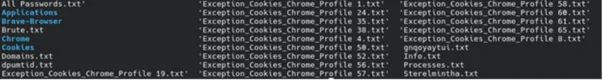
Données extraites des navigateurs par un infostealer
Étape 4 : Regroupement et exfiltration
Une fois la collecte terminée, le logiciel malveillant regroupe les informations volées en vue de leur exfiltration. Le log généré par l’infostealer contient des dossiers ou des fichiers regroupant les données de navigation, les identifiants, les cookies, les informations système et d’autres données extraites de l’appareil.
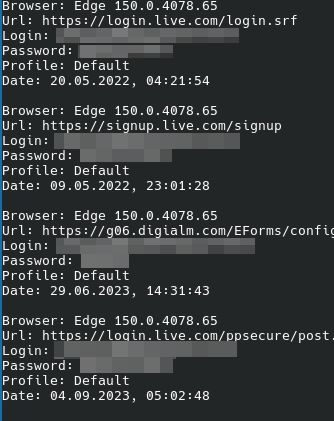
Identifiants utilisables (informations personnelles identifiables supprimées)
Le log est ensuite envoyé à un serveur de commande et de contrôle (C2), où le hacker peut l’examiner et déterminer les prochaines étapes. Ainsi, au moment où le logiciel malveillant est détecté et supprimé, les données d’authentification peuvent déjà avoir quitté l’appareil et être utilisées ailleurs.
Comment détecter les mots de passe compromis sur votre réseau ?
La mise à jour de ce mois-ci ajoute également [x] mots de passe compromis à la liste de blocage express utilisée par Specops Password Auditor. Ces mises à jour proviennent de nombreuses sources, notamment de logs d’infostealers actuellement disponibles sur le dark web.
Specops Password Auditor offre un moyen simple d’évaluer votre niveau d’exposition. L’analyse gratuite et en lecture seule de votre Active Directory identifie les mots de passe actuellement utilisés qui sont connus pour apparaître dans des bases de données de mots de passe compromis. Elle identifie également les comptes utilisant des mots de passe expirés, identiques ou vides.
L’identification de ces comptes permet aux entreprises de modifier les mots de passe exposés avant qu’ils ne puissent être utilisés pour prendre le contrôle d’un compte ou obtenir un accès supplémentaire.
Que deviennent les données volées par les infostealers ?
Les groupes qui utilisent ces infostealers monétisent généralement les logs une fois ceux-ci collectés. Selon la qualité des données qu’ils contiennent, ces logs peuvent être vendus pour seulement 10 dollars, tandis que ceux contenant des identifiants particulièrement précieux peuvent atteindre plus de 100 dollars.
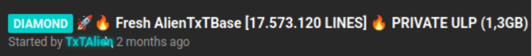
Identifiants « Alien txtbase » disponibles à la vente
Quand d’anciens identifiants conduisent à de nouvelles violations de données
Des campagnes récentes montrent que le risque lié aux infostealers ne disparaît pas une fois le logiciel malveillant supprimé d’un appareil. Si les identifiants dérobés lors de l’infection ne sont pas modifiés, les hackers peuvent continuer à les utiliser longtemps après la disparition du logiciel malveillant d’origine.
Détournement du stream IGN sur Twitch : en juin 2026, un hacker se présentant comme un « white hat » a détourné le compte Restream d’un directeur vidéo senior et lancé un stream sur la chaîne Twitch officielle d’IGN. Les identifiants étaient apparus dans des données issues d’infostealers dès le 1er avril. Ils étaient donc exposés depuis plus d’un mois avant d’être utilisés.
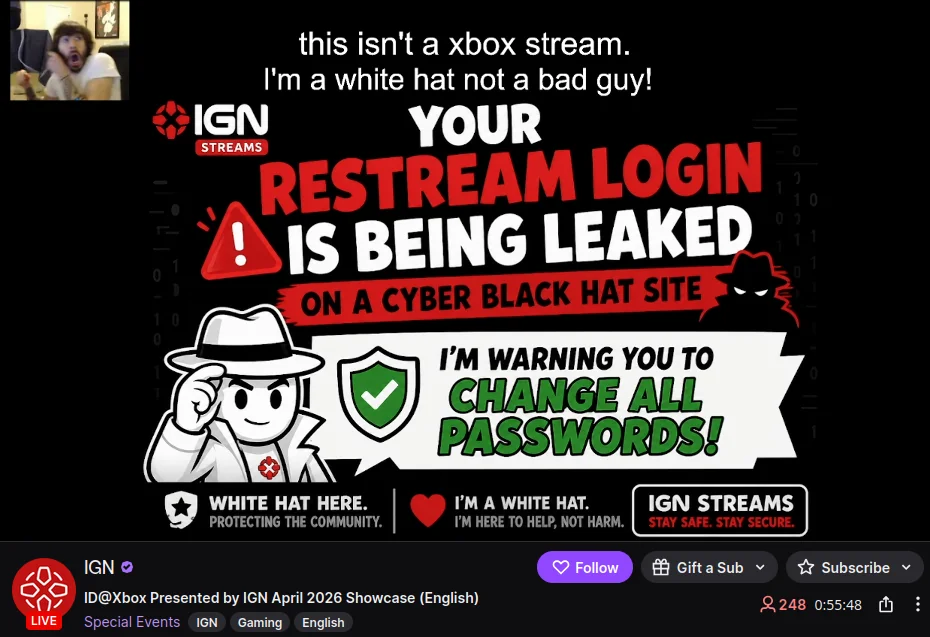
Stream Twitch d’IGN piraté
Intrusions chez des clients de Snowflake : les intrusions de 2024 chez Snowflake ont touché de grandes marques telles que Ticketmaster et AT&T. Les identifiants concernés avaient principalement été volés par des infostealers. Mandiant a constaté qu’au moins 79,7 % des comptes utilisés par le hacker disposaient déjà d’identifiants exposés. Certains de ces identifiants pouvaient être liés à des infections remontant à novembre 2020.
Comment les organisations peuvent-elles se défendre contre les infostealers ?
Se défendre contre les infostealers implique de s’attaquer à deux problèmes distincts : empêcher le logiciel malveillant de s’exécuter et limiter ce que les hackers peuvent faire avec les identifiants qu’ils parviennent à voler.
- Utilisez une protection multicouche des appareils : les solutions EDR et antivirus peuvent aider à détecter ou à bloquer les infostealers avant qu’ils ne collectent des données. Limiter l’utilisation de logiciels et de scripts non approuvés réduit également le risque que les utilisateurs exécutent des mécanismes de diffusion couramment utilisés.
- Contrôlez la provenance des logiciels : les organisations doivent limiter les téléchargements à des sources fiables et examiner attentivement les paquets provenant de tiers. Les développeurs doivent vérifier les paquets et les référentiels avant de les intégrer dans les environnements de production.
- Renforcez l’authentification et les contrôles d’accès : l’authentification multifactorielle (MFA), le principe du moindre privilège et les politiques d’accès conditionnel peuvent limiter l’utilité des identifiants volés. Une authentification multifactorielle résistante au phishing et à la fatigue est particulièrement utile pour réduire le risque d’attaques telles que le « prompt bombing ».
- Surveillez les activités d’authentification inhabituelles : les connexions depuis des emplacements, des appareils ou des réseaux inconnus, les activités MFA inattendues et les schémas d’accès inhabituels peuvent tous indiquer que des identifiants volés sont utilisés.
- Identifiez et modifiez les mots de passe connus comme compromis : la surveillance des mots de passe compromis permet d’identifier les identifiants déjà présents dans des bases de données issues de violations connues, afin que les organisations puissent les remplacer avant que les hackers ne les utilisent.
Empêcher l’utilisation des mots de passe compromis
Specops Password Auditor fournit un aperçu utile, mais il ne s’agit que d’un état des lieux à un instant donné. Un mot de passe sûr aujourd’hui peut apparaître demain dans un nouveau log d’infostealer ou dans une base de données issue d’une violation. Les organisations ont donc besoin d’un moyen continu d’empêcher les mots de passe connus comme compromis de rester dans leur environnement d’identité.
Specops Password Policy fournit cette couche de protection continue. Sa fonctionnalité « Breached Password Protection » surveille en permanence Active Directory en s’appuyant sur une base de données contenant plus de 6 milliards de mots de passe compromis. Le service est mis à jour quotidiennement à partir des données collectées par les systèmes de surveillance des menaces de notre équipe de recherche. Il permet ainsi aux organisations d’identifier les mots de passe compromis dès qu’ils sont détectés. Parallèlement, des contrôles de stratégie détaillés permettent d’empêcher les utilisateurs de choisir des mots de passe faibles ou déjà connus comme compromis.
Pour découvrir comment Specops peut vous aider à réduire le risque lié aux attaques par infostealer, réservez une démonstration dès aujourd’hui.
Dernière mise à jour le 15/09/2026