

[Neue Studie] Einblick in Infostealer-Angriffe
Table of Contents
Infostealer stellen nach wie vor eine anhaltende Bedrohung für Unternehmen dar. Im August 2026 erhoben australische Behörden Anklage gegen zwei Männer wegen ihrer mutmaßlichen Beteiligung an TeamPCP, einer Cyberkriminalitätsgruppe, die mit Angriffen auf die Software-Lieferkette in Verbindung steht und es auf entwicklungsbezogene GitHub-Projekte abgesehen hat. Die Gruppe nutzte Malware zum Diebstahl von Anmeldedaten, um vertrauliche Informationen wie AWS-Schlüssel und API-Token zu sammeln. Nach Angaben der australischen Bundespolizei waren von der groß angelegten Kampagne potenziell mehr als 1.000 Unternehmen betroffen, und mehr als 500.000 Anmeldedaten wurden offengelegt.
TeamPCP ist Teil eines zunehmend kommerzialisierten Infostealer-Ökosystems. Malware-Entwickler agieren heute ähnlich wie Anbieter von Software-as-a-Service und verkaufen Abonnements für nur 120 US-Dollar pro Monat in Dark-Web-Foren wie Exploit und BreachForums, das inzwischen geschlossen wurde.
Die größte Bedrohung für Unternehmen und die zentrale Herausforderung für Sicherheitsteams besteht darin, dass Infostealer ein Problem verursachen, das noch lange nach der ursprünglichen Infektion fortbesteht. Ein Infostealer benötigt nur ein kurzes Zeitfenster auf einem Endgerät, um sensible Daten zu sammeln. Sobald diese Informationen das Gerät verlassen haben, verschwinden die gestohlenen Anmeldedaten auch durch das Entfernen der Malware nicht. Sie können für Angreifer noch Monate oder sogar Jahre lang von Nutzen sein.
Diese Untersuchung fällt mit der jüngsten Erweiterung des Specops Breached Password Service um mehr als 46 Millionen kompromittierte Passwörter zusammen. Diese Passwörter stammen aus einer Kombination unseres Honeypot-Netzwerks und aus Quellen der Bedrohungsanalyse, einschließlich der Überwachung von Infostealer-Protokollen.
Was macht ein Infostealer?
Ein Infostealer ist eine Malware, die darauf ausgelegt ist, sensible Informationen von einem infizierten Gerät zu sammeln und an einen Angreifer zurückzusenden. Zu den bekannten Familien zählen Lumma Stealer (oder LummaC2), RedLine, Vidar, Raccoon Stealer und Atomic Stealer. Im Gegensatz zu Ransomware besteht das Ziel in der Regel nicht darin, den Betrieb des Opfers zu stören. Ein Infostealer ist vielmehr darauf ausgelegt, unbemerkt Authentifizierungsdaten zu sammeln, bevor das Unternehmen überhaupt bemerkt, dass etwas nicht stimmt.
Infostealer unterscheiden sich zudem von Remote-Access-Trojanern (RATs) und Loadern:
- RATs sind darauf ausgelegt, einem Angreifer dauerhaften Fernzugriff auf ein kompromittiertes System zu ermöglichen. Agent Tesla ist ein seit Langem bekanntes Beispiel für Malware mit RAT-ähnlicher Funktionalität.
- Loader dienen in erster Linie dazu, einen ersten Zugriff auf ein System zu ermöglichen und zusätzliche Malware zu installieren. Beispiele hierfür sind Amadey und Olymp Loader.
- Infostealer verfolgen einen gezielteren Zweck: wertvolle Daten aufzuspüren, zu sammeln und zu exfiltrieren.
Diese Kategorien sind nicht immer klar voneinander abzugrenzen, da viele Malware-Familien verschiedene Funktionen kombinieren. So ist beispielsweise RedLine in erster Linie ein Infostealer, enthält jedoch ein Modul namens „Loader Tasks“, mit dem neue Anweisungen gesendet oder zusätzliche Payloads installiert werden können.
Wie läuft ein Infostealer-Angriff ab?
Schritt 1: Verbreitung
Phishing-E-Mails sind nach wie vor ein gängiger Verbreitungsweg für Infostealer. Angreifer nutzen jedoch auch kompromittierte Websites, bösartige Werbung und Suchmaschinenoptimierung (SEO), um gefälschte Software-Installationsprogramme und manipulierte Anwendungen zu verbreiten.
Bedrohungsakteure nehmen zudem Entwickler ins Visier, indem sie bösartigen Code in Open-Source-Repositorys, Pakete oder Entwicklungstools einschleusen, wie dies bei der TeamPCP-Kampagne zu beobachten war. In anderen Fällen installiert ein bereits auf dem Gerät vorhandener Loader den Infostealer als sekundäre Payload.
Auch die Social-Engineering-Technik „ClickFix“ hat in den letzten Jahren an Popularität gewonnen. ClickFix nutzt die Vertrautheit der Nutzer mit CAPTCHA-Verifizierungen aus und zeigt ihnen nach einer vermeintlich fehlgeschlagenen Eingabeaufforderung eine Fehlermeldung an. Anschließend werden sie angewiesen, die Windows-Funktion „Ausführen“ zu öffnen und einen Bestätigungscode einzufügen, der ein verstecktes PowerShell-Skript enthält. Dieses lädt anschließend die Stealer-Malware herunter.
Schritt 2: Ausführung und Entdeckung
Sobald die Malware ausgeführt wird, beginnt sie damit, Informationen zu identifizieren, die für einen Diebstahl relevant sind. So ruft LummaC2 beispielsweise Systeminformationen ab, indem es mehrere Windows-API-Aufrufe ausführt.
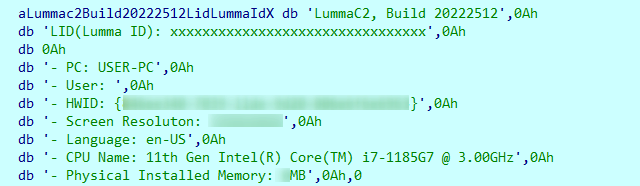
Beispiel für von LummaC2 gesammelte Systeminformationen (source)
Anschließend durchsucht der Infostealer Speicherorte, an denen wahrscheinlich wertvolle Daten gespeichert sind. Webbrowser sind dabei wichtige Ziele, da über sie auf viele Anwendungen zugegriffen wird und sie daher häufig gespeicherte Passwörter, Cookies und andere Authentifizierungsdaten enthalten. Infostealer durchsuchen außerdem lokale Ordner, Anwendungen und Entwicklertools nach sensiblen Informationen.
Schritt 3: Datenerfassung
Je nach seinen Fähigkeiten kann ein Infostealer Folgendes erfassen:
- Gespeicherte Benutzernamen und Passwörter
- Sitzungscookies und Authentifizierungstoken
- Daten für die automatische Ausfüllfunktion
- API-Schlüssel und Cloud-Anmeldedaten
- Daten von Kryptowährungs-Wallets
- Dokumente und andere lokale Dateien
- Entwicklergeheimnisse und Anmeldedaten für Quellcode-Repositorys
- System- und Anwendungsinformationen
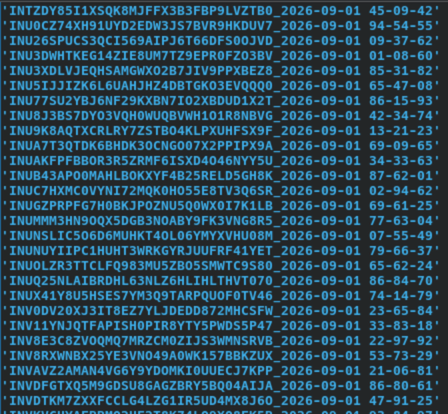
Von einem Infostealer abgegriffene Daten
Browser verschlüsseln gespeicherte Anmeldedaten, Zahlungsdetails und andere Daten für die automatische Ausfüllfunktion in der Regel im Ruhezustand. Sie müssen diese Daten jedoch bei Bedarf wieder entschlüsseln können, häufig ohne zusätzliches Passwort oder Sicherheitstoken. Infostealer können diesen Zugriff missbrauchen, um Verschlüsselungsschlüssel wiederherzustellen und gespeicherte Daten zu extrahieren. Verwenden Sie nach Möglichkeit einen dedizierten Passwort-Manager mit einem separaten Entsperrmechanismus, anstatt sich ausschließlich auf den Browserspeicher zu verlassen.
Das folgende Beispiel zeigt die Informationen, die ein Infostealer von einem infizierten Gerät mit den Browsern Chrome und Brave abgegriffen hat. Der Infostealer sammelte Daten aus den Profilen beider Browser, darunter Anmeldedaten und Sitzungsinformationen, die potenziell dazu genutzt werden könnten, auf die Konten des Opfers zuzugreifen, ohne das Gerät erneut kompromittieren zu müssen.
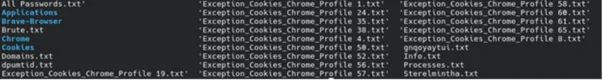
Von einem Infostealer aus Browsern extrahierte Daten
Schritt 4: Bündelung und Exfiltration
Sobald die Erfassungsphase abgeschlossen ist, bündelt die Malware die gestohlenen Informationen zur Exfiltration. Das daraus resultierende Stealer-Protokoll enthält Ordner oder Dateien mit Browserdaten, Anmeldedaten, Cookies, Systemdetails und anderen Informationen, die vom Gerät entnommen wurden.
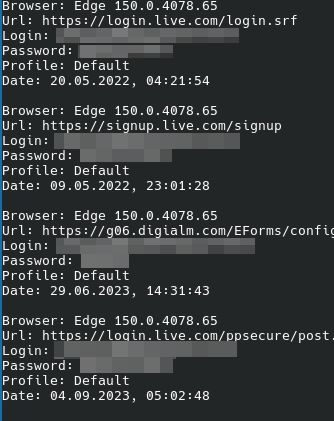
Verwendbare Anmeldedaten (personenbezogene Daten entfernt)
Das Protokoll wird anschließend an einen Command-and-Control-Server (C2) gesendet, damit der Angreifer es überprüfen und über die nächsten Schritte entscheiden kann. Das bedeutet, dass die Authentifizierungsdaten zum Zeitpunkt der Erkennung und Entfernung der Malware möglicherweise bereits das Gerät verlassen haben und an anderer Stelle genutzt werden könnten.
Wie können Sie kompromittierte Passwörter in Ihrem Netzwerk aufspüren?
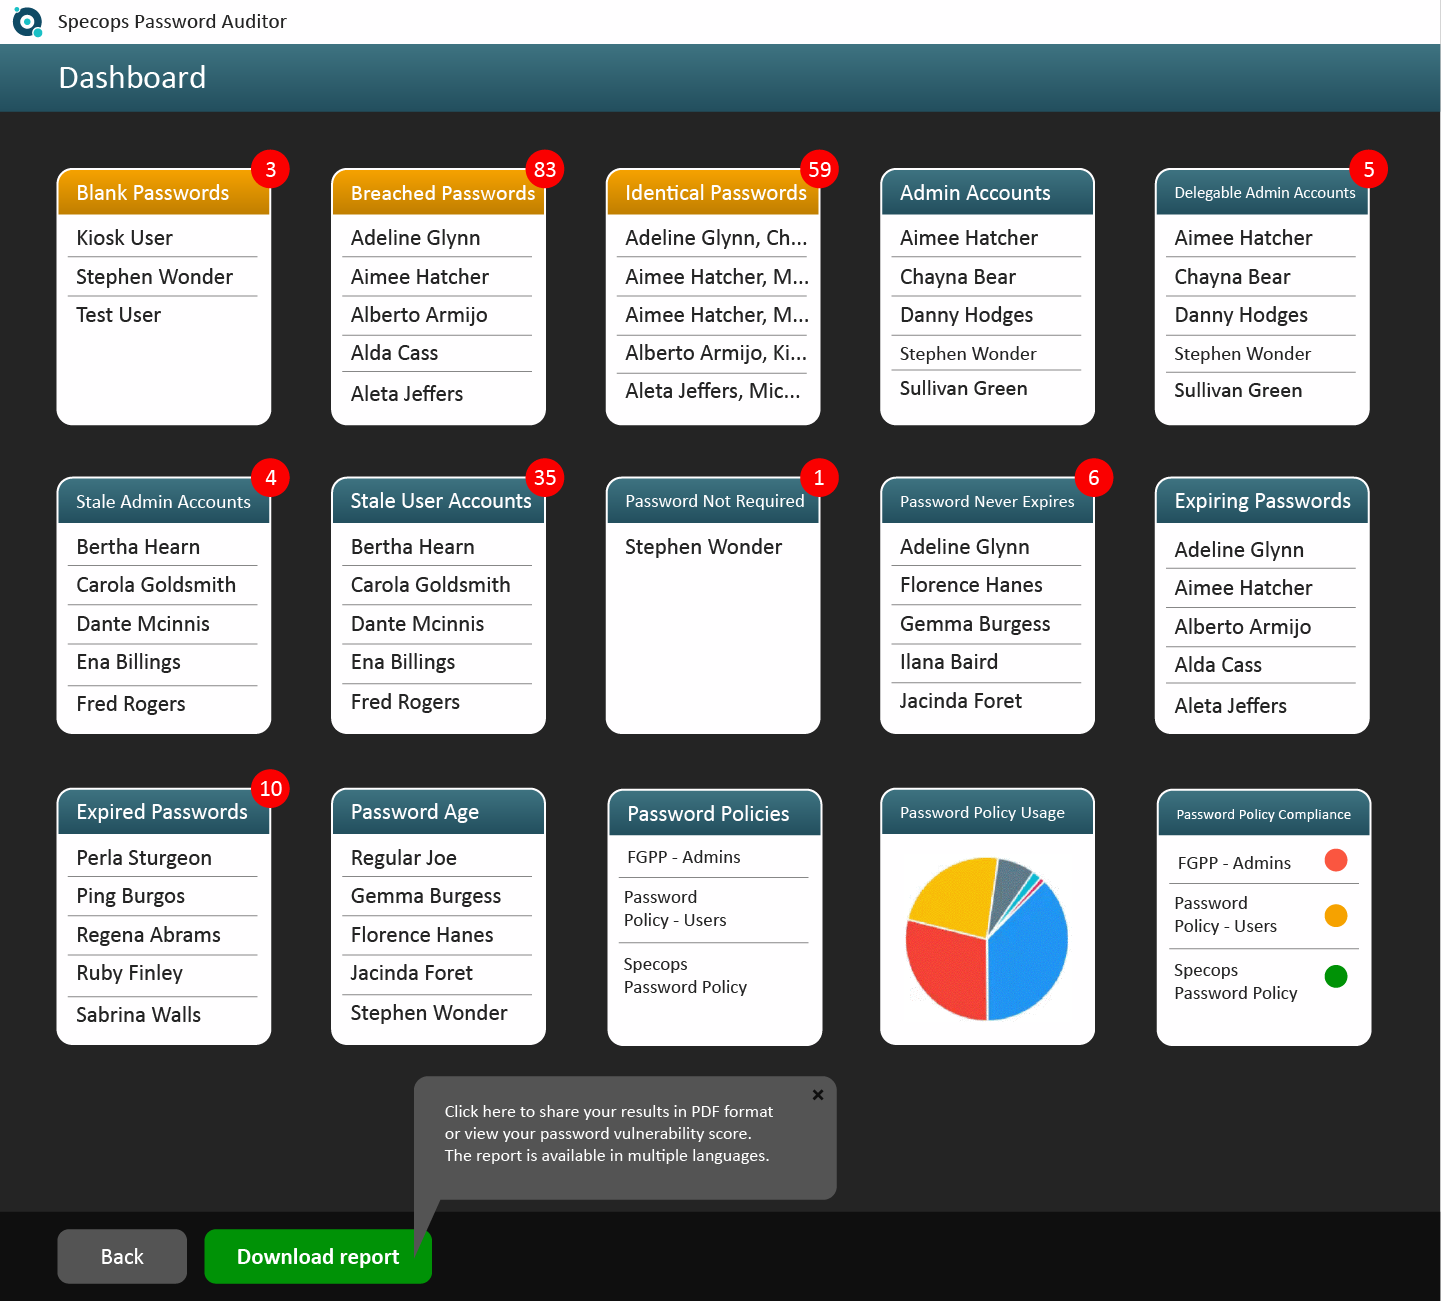
Das Update dieses Monats fügt außerdem 5,4 Millionen kompromittierte Passwörter zur Express-Blockliste hinzu, die von Specops Password Auditor verwendet wird. Diese Updates stammen aus zahlreichen Quellen, darunter auch Protokolle von Infostealern, die derzeit im Dark Web verfügbar sind.
Specops Password Auditor bietet eine unkomplizierte Möglichkeit, Ihre bestehende Gefährdung zu überprüfen. Der kostenlose, schreibgeschützte Scan Ihres Active Directory identifiziert aktuell verwendete Passwörter, von denen bekannt ist, dass sie in Datensätzen mit kompromittierten Passwörtern aufgetaucht sind. Darüber hinaus identifiziert der Scan Konten, die abgelaufene, identische oder leere Passwörter verwenden.
Die Identifizierung dieser Konten gibt Unternehmen die Möglichkeit, offengelegte Passwörter zu ändern, bevor sie für eine Kontoübernahme oder weiteren Zugriff genutzt werden können.
Was passiert mit gestohlenen Daten von Infostealern?
Die Teams, die diese Infostealer einsetzen, vermarkten die gesammelten Protokolle in der Regel. Je nach Qualität der Inhalte können sie für nur 10 US-Dollar verkauft werden, bei besonders wertvollen Anmeldedaten sogar für mehr als 100 US-Dollar.
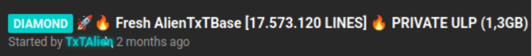
Zum Verkauf stehende „Alien txtbase“-Anmeldedaten
Wenn alte Zugangsdaten zu neuen Sicherheitsverletzungen führen
Jüngste Kampagnen verdeutlichen, warum das Risiko durch Infostealer nicht endet, sobald die Malware von einem Endgerät gelöscht wurde. Wenn die während der Infektion gestohlenen Zugangsdaten unverändert bleiben, können Angreifer diese noch lange nach dem Verschwinden der ursprünglichen Malware nutzen.
IGN Twitch-Stream-Hijacking: Im Juni 2026 kapperte ein selbsternannter White-Hat-Hacker den Restream-Account eines leitenden Videodirektors und startete einen Stream auf dem offiziellen Twitch-Kanal von IGN. Die Zugangsdaten waren bereits in Infostealer-Dumps vom 1. April aufgetaucht, waren also mehr als einen Monat lang offengelegt, bevor sie genutzt wurden.
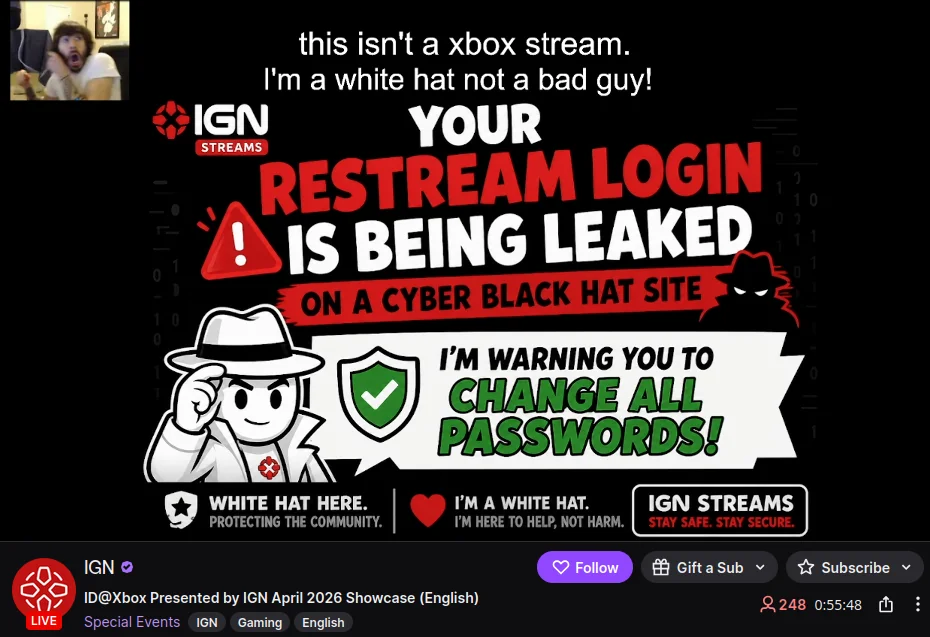
Gehackter IGN-Twitch-Stream
Snowflake-Kundenangriffe: Die Snowflake-Angriffe im Jahr 2024 betrafen große Marken wie Ticketmaster und AT&T. Die dabei verwendeten Anmeldedaten wurden hauptsächlich durch Infostealer gestohlen. Mandiant stellte fest, dass bei mindestens 79,7 % der vom Angreifer genutzten Konten bereits zuvor offengelegte Anmeldedaten vorlagen. Einige davon konnten auf Infektionen aus dem November 2020 zurückgeführt werden.
Wie können sich Unternehmen gegen Infostealer verteidigen?
Die Abwehr von Infostealern bedeutet, zwei separate Probleme anzugehen: zum einen zu verhindern, dass die Malware überhaupt ausgeführt wird, und zum anderen einzuschränken, was Angreifer mit den Anmeldedaten anstellen können, die sie zu stehlen vermögen.
- Setzen Sie auf einen mehrschichtigen Endpunktschutz: EDR- und Antivirenlösungen helfen dabei, Infostealer zu erkennen oder zu blockieren, bevor sie Daten sammeln können. Die Einschränkung nicht genehmigter Software und Skripte reduziert außerdem die Wahrscheinlichkeit, dass Nutzer gängige Verbreitungsmechanismen ausführen.
- Kontrollieren Sie die Herkunft der Software: Unternehmen sollten Downloads auf vertrauenswürdige Quellen beschränken und Pakete von Drittanbietern besonders genau prüfen. Entwickler sollten Pakete und Repositorys verifizieren, bevor sie in Produktionsumgebungen eingeführt werden.
- Stärken Sie die Authentifizierung und Zugriffskontrollen: MFA, das Prinzip der geringsten Berechtigungen und Richtlinien für bedingten Zugriff können gestohlene Anmeldedaten unbrauchbarer machen. Eine gegen Phishing und Ermüdungsangriffe resistente MFA ist besonders wertvoll, um das Risiko von Angriffen wie „Prompt Bombing“ zu mindern.
- Überwachen Sie ungewöhnliche Authentifizierungsaktivitäten: Anmeldungen von unbekannten Standorten, Geräten oder Netzwerken, unerwartete MFA-Aktivitäten und ungewöhnliche Zugriffsmuster können darauf hindeuten, dass gestohlene Anmeldedaten verwendet werden.
- Identifizieren und ändern Sie Passwörter, von denen bekannt ist, dass sie kompromittiert wurden: Die Überwachung auf kompromittierte Passwörter kann Anmeldedaten aufzeigen, die bereits in bekannten Datensätzen zu Sicherheitsverletzungen enthalten sind. So können Unternehmen diese ersetzen, bevor Angreifer sie nutzen.
Verhindern, dass kompromittierte Passwörter verwendet werden
Specops Password Auditor liefert einen nützlichen Überblick, aber mehr ist es nicht. Ein Passwort, das heute sicher ist, könnte morgen in einem neuen Infostealer-Protokoll oder einem Datensatz zu einer Sicherheitsverletzung auftauchen. Unternehmen benötigen daher eine kontinuierliche Lösung, um zu verhindern, dass bekanntermaßen kompromittierte Passwörter weiterhin Teil ihrer Identitätsumgebung bleiben.
Specops Password Policy bietet diese kontinuierliche Schutzebene. Die Funktion „Breached Password Protection“ überwacht Active Directory kontinuierlich anhand einer Datenbank mit mehr als 6 Milliarden kompromittierten Passwörtern. Der Dienst wird täglich mithilfe der Datenerfassungssysteme zur Bedrohungsüberwachung unseres Forschungsteams aktualisiert und hilft Unternehmen dabei, kompromittierte Passwörter sofort zu identifizieren, sobald sie auftauchen. Gleichzeitig tragen detaillierte Richtlinienkontrollen dazu bei, von vornherein zu verhindern, dass Benutzer schwache oder bekanntermaßen kompromittierte Passwörter wählen.
Um zu erfahren, wie Specops dazu beitragen kann, das Risiko von Infostealer-Angriffen zu verringern, vereinbaren Sie noch heute eine Demo.
Zuletzt aktualisiert am 15/09/2026