

[Nueva investigación] Ataques con infostealers: cómo funcionan
Table of Contents
Los infostealers siguen siendo una amenaza persistente para las organizaciones. En agosto de 2026, las autoridades australianas acusaron a dos hombres por su presunta vinculación con TeamPCP, un grupo de ciberdelincuencia vinculado a ataques contra la cadena de suministro de software dirigidos a proyectos de desarrollo alojados en GitHub. El grupo utilizó malware para robar credenciales y obtener información confidencial, incluidas claves de AWS y tokens de API. Según la Policía Federal Australiana, la campaña podría haber afectado a más de 1.000 organizaciones y expuesto más de 500.000 credenciales.
TeamPCP forma parte de un ecosistema de infostealers cada vez más comercializado. Hoy en día, los desarrolladores de malware operan de forma similar a los proveedores de software como servicio y venden suscripciones desde tan solo 120 dólares al mes en foros de la dark web como Exploit y BreachForums, este último ya desmantelado.
La principal amenaza para las organizaciones, y el reto que deben abordar los equipos de seguridad, es que los infostealers generan un problema que persiste mucho después de la infección inicial. A un infostealer le basta con permanecer activo durante un breve periodo en un endpoint para recopilar información confidencial. Una vez que esos datos salen del dispositivo, eliminar el malware no hace que las credenciales robadas desaparezcan. Los atacantes pueden seguir utilizándolas durante meses o incluso años.
Esta investigación coincide con la reciente incorporación de más de 46 millones de contraseñas comprometidas al servicio Specops Breached Password. Estas contraseñas proceden de nuestra red de honeypots y fuentes de inteligencia de amenazas, incluida la monitorización de registros de infostealers.
¿Qué hace un infostealer?
Un infostealer es un tipo de malware diseñado para recopilar información confidencial de un dispositivo infectado y enviársela al atacante. Entre las familias más conocidas se encuentran Lumma Stealer (o LummaC2), RedLine, Vidar, Raccoon Stealer y Atomic Stealer. A diferencia del ransomware, su objetivo no suele ser interrumpir la actividad de la víctima. Su valor reside en recopilar datos de autenticación de forma silenciosa antes de que la organización detecte que algo va mal.
Los infostealers también se diferencian de los troyanos de acceso remoto (RAT) y los loaders:
- Los RAT están diseñados para proporcionar al atacante acceso remoto persistente a un sistema comprometido. Agent Tesla es un ejemplo veterano de malware con funciones propias de un RAT.
- Los loaders se utilizan principalmente para establecer un punto de entrada e instalar malware adicional. Algunos ejemplos son Amadey y Olymp Loader.
- Los infostealers tienen un objetivo más específico: localizar datos de valor, recopilarlos y exfiltrarlos.
Estas categorías no siempre están claramente delimitadas, ya que muchas familias de malware combinan varias capacidades. Por ejemplo, RedLine es principalmente un infostealer, pero incluye un módulo denominado «Loader Tasks» que permite enviar nuevas instrucciones o instalar cargas útiles adicionales.
¿Cómo se desarrolla un ataque con infostealers?
Paso 1: Distribución
Los correos electrónicos de phishing siguen siendo una de las vías más habituales para distribuir infostealers. Sin embargo, los atacantes también utilizan sitios web comprometidos, publicidad maliciosa y técnicas de envenenamiento SEO para promocionar instaladores de software falsos y aplicaciones pirateadas.
Los actores de amenazas también atacan a desarrolladores insertando código malicioso en repositorios de código abierto, paquetes o herramientas de desarrollo, como ocurrió en la campaña de TeamPCP. En otros casos, un loader que ya está presente en el dispositivo instala el infostealer como carga útil secundaria.
La técnica de ingeniería social ClickFix también ha ganado popularidad en los últimos años. ClickFix aprovecha la familiaridad de los usuarios con las verificaciones CAPTCHA. Tras mostrar un mensaje de error que indica que la verificación ha fallado, pide al usuario que abra la ventana Ejecutar de Windows y pegue un código de verificación. En realidad, ese código contiene un script de PowerShell oculto que descarga el infostealer.
Paso 2: Ejecución y reconocimiento
Una vez ejecutado, el malware comienza a identificar información que puede resultar útil. Por ejemplo, LummaC2 obtiene información del sistema mediante varias llamadas a la API de Windows.
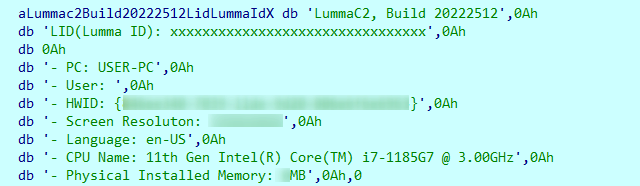
Ejemplo de información del sistema recopilada por LummaC2 (fuente)
A continuación, el infostealer busca ubicaciones en las que probablemente haya datos de valor. Los navegadores web son uno de sus principales objetivos porque muchas aplicaciones se utilizan a través de ellos y, por tanto, suelen almacenar contraseñas, cookies y otros datos de autenticación. Los infostealers también examinan carpetas locales, aplicaciones y herramientas de desarrollo en busca de información confidencial.
Paso 3: Recopilación de datos
Según sus capacidades, un infostealer puede recopilar:
- Nombres de usuario y contraseñas guardados
- Cookies de sesión y tokens de autenticación
- Datos de autocompletado
- Claves de API y credenciales de servicios en la nube
- Datos de monederos de criptomonedas
- Documentos y otros archivos locales
- Secretos de desarrollo y credenciales de repositorios de código fuente
- Información del sistema y de las aplicaciones
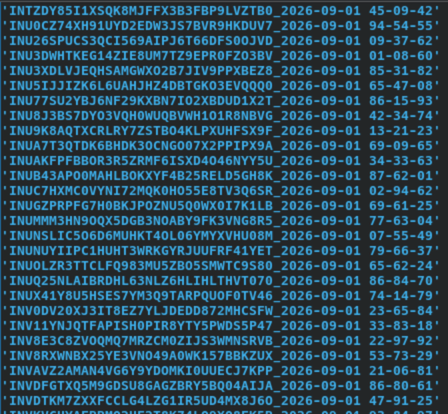
Datos extraídos por un infostealer
Los navegadores suelen cifrar en reposo las credenciales guardadas, los datos de pago y otra información de autocompletado. Sin embargo, también deben poder descifrar esos datos cuando se necesitan, a menudo sin solicitar una contraseña adicional ni un token de seguridad. Los infostealers pueden aprovechar este acceso para recuperar las claves de cifrado y extraer la información almacenada.
Siempre que sea posible, utiliza un gestor de contraseñas específico con un mecanismo de desbloqueo independiente, en lugar de depender únicamente del almacenamiento del navegador.
El siguiente ejemplo muestra la información que un infostealer extrajo de un dispositivo infectado en el que estaban instalados Chrome y Brave. El malware recopiló datos de los perfiles de ambos navegadores, incluidas credenciales e información de sesión que podrían utilizarse para acceder a las cuentas de la víctima sin necesidad de volver a comprometer el dispositivo.
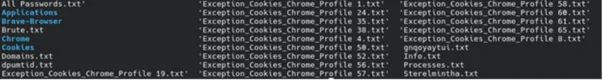
Datos extraídos de los navegadores por un infostealer
Paso 4: Empaquetado y exfiltración
Una vez completada la fase de recopilación, el malware empaqueta la información robada para exfiltrarla. El registro generado por el infostealer contiene carpetas o archivos con datos del navegador, credenciales, cookies, información del sistema y otros datos extraídos del dispositivo.
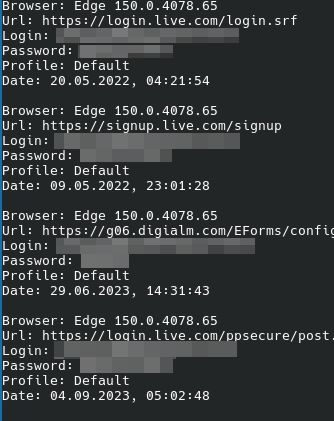
Inicios de sesión válidos (información de identificación personal eliminada)
A continuación, el registro se envía a un servidor de mando y control (C2), donde el atacante puede revisarlo y decidir qué hacer después. Esto significa que, cuando se detecta y elimina el malware, es posible que los datos de autenticación ya hayan salido del dispositivo y se estén utilizando para acceder a otros sistemas.
¿Cómo puedes detectar contraseñas comprometidas en tu red?
La actualización de este mes también incorpora 5.4 millones contraseñas comprometidas a la lista rápida de bloqueo utilizada por Specops Password Auditor. Estas actualizaciones proceden de numerosas fuentes, incluidos registros de infostealers disponibles actualmente en la dark web.
Specops Password Auditor ofrece una forma sencilla de comprobar tu nivel de exposición actual. Su análisis gratuito y de solo lectura de Active Directory identifica las contraseñas en uso que aparecen en conjuntos de datos de contraseñas filtradas. También detecta cuentas con contraseñas caducadas, idénticas o en blanco.
Identificar estas cuentas permite a las organizaciones cambiar las contraseñas expuestas antes de que los atacantes puedan utilizarlas para tomar el control de una cuenta u obtener acceso adicional.
¿Qué ocurre con los datos robados por los infostealers?
Los grupos que utilizan estos infostealers suelen monetizar los registros que recopilan. En función de la calidad de su contenido, pueden venderlos por tan solo 10 dólares o por más de 100 dólares si contienen credenciales especialmente valiosas.
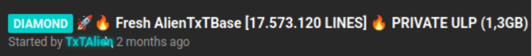
Credenciales de Alien txtbase disponibles para su venta
Cuando credenciales antiguas provocan una nueva brecha
Las campañas recientes demuestran por qué el riesgo asociado a los infostealers no desaparece al eliminar el malware de un endpoint. Si las credenciales robadas durante la infección no se cambian, los atacantes pueden seguir utilizándolas mucho después de que el malware original haya desaparecido.
Secuestro de la retransmisión de IGN en Twitch: en junio de 2026, una persona que se identificó como hacker de sombrero blanco tomó el control de la cuenta de Restream de un director sénior de vídeo e inició una retransmisión en el canal oficial de Twitch de IGN. Las credenciales figuraban en volcados de infostealers que se remontaban al 01/04/2026, por lo que permanecieron expuestas durante más de un mes antes de ser utilizadas.
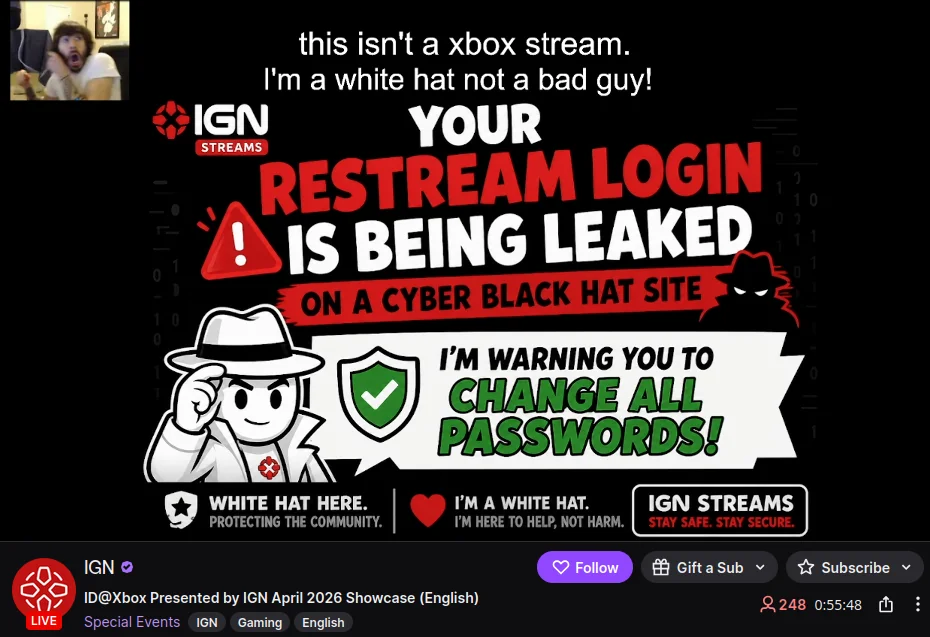
Retransmisión de IGN en Twitch comprometida
Brechas de datos de clientes de Snowflake: las brechas de 2024 relacionadas con clientes de Snowflake afectaron a grandes marcas como Ticketmaster y AT&T. Los atacantes accedieron a estos entornos utilizando credenciales robadas principalmente mediante infostealers. Mandiant descubrió que al menos el 79,7 % de las cuentas utilizadas por el atacante tenían credenciales que ya habían quedado expuestas. Algunas procedían de infecciones que se remontaban a noviembre de 2020.
¿Cómo pueden protegerse las organizaciones frente a los infostealers?
Protegerse frente a los infostealers exige abordar dos problemas distintos: evitar que el malware llegue a ejecutarse y limitar lo que los atacantes pueden hacer con las credenciales que consigan robar.
- Aplica una protección por capas en los endpoints: las soluciones EDR y antivirus ayudan a detectar o bloquear los infostealers antes de que recopilen datos. Restringir el uso de software y scripts no autorizados también reduce el riesgo de que los usuarios ejecuten mecanismos de distribución habituales.
- Controla la procedencia del software: limita las descargas a fuentes de confianza y somete los paquetes de terceros a controles adicionales. Los desarrolladores deben verificar los paquetes y repositorios antes de incorporarlos a entornos de producción.
- Refuerza la autenticación y los controles de acceso: la MFA, el acceso con privilegios mínimos y las políticas de acceso condicional pueden reducir la utilidad de las credenciales robadas. La MFA resistente al phishing y a la fatiga resulta especialmente útil para mitigar el riesgo de técnicas como el prompt bombing.
- Monitoriza la actividad de autenticación inusual: los inicios de sesión desde ubicaciones, dispositivos o redes desconocidos, la actividad MFA inesperada y los patrones de acceso anómalos pueden indicar que se están utilizando credenciales robadas.
- Identifica y cambia las contraseñas comprometidas: la monitorización de contraseñas filtradas permite detectar credenciales que ya aparecen en conjuntos de datos de brechas conocidas y sustituirlas antes de que los atacantes puedan utilizarlas.
Cómo impedir el uso de contraseñas comprometidas
Specops Password Auditor ofrece una instantánea útil de la situación, pero no deja de ser eso: una instantánea. Una contraseña que hoy se considera segura podría aparecer mañana en el registro de un nuevo infostealer o en los datos de una brecha. Por tanto, las organizaciones necesitan una protección continua que impida que las contraseñas comprometidas permanezcan activas en su entorno de identidades.
Specops Password Policy proporciona esa capa de protección continua. Su función Breached Password Protection (BPP) compara continuamente las contraseñas de Active Directory con una base de datos con más de 6.000 millones de contraseñas comprometidas. El servicio se actualiza a diario con los datos recopilados por los sistemas de monitorización de amenazas de nuestro equipo de investigación. Esto ayuda a las organizaciones a identificar las contraseñas comprometidas a medida que aparecen. Al mismo tiempo, sus controles granulares de políticas ayudan a impedir que los usuarios elijan contraseñas débiles o que ya se han visto comprometidas.
Descubre cómo Specops puede ayudarte a reducir el riesgo asociado a los ataques con infostealers, reserva una demo hoy mismo.
Última actualización el 15/09/2026