

[Neue Analyse] Ist Ihr Passwort „unartig“ oder „brav“?
Table of Contents
Die Weihnachtszeit ist da und bringt bekannte Traditionen sowie jede Menge Festtagsstimmung mit sich. Doch es gibt einen Ort, an dem Sie den Weihnachtsmann und Rudolph vermutlich nicht erwarten würden: in den Passwörtern von Nutzern.
Beim Erstellen oder Zurücksetzen von Passwörtern greifen viele Menschen auf Wörter und Ausdrücke zurück, die sich leicht merken lassen. Beliebte Ereignisse und Feiertage, von der Fußball-Weltmeisterschaft bis Weihnachten, liefern dabei reichlich Inspiration. Einprägsamkeit ist jedoch nicht gleichbedeutend mit Sicherheit, insbesondere wenn Angreifer persönliche Vorlieben und vorhersehbare Muster nutzen können, um Passwörter zu erraten.
Um herauszufinden, wie verbreitet solche festlichen Passwortbestandteile sind, analysierte das Forschungsteam von Specops mehr als 260 Millionen Passwörter, die im Jahr 2026 offengelegt wurden. Die Untersuchung fällt zeitlich mit der Aufnahme von über 460 Millionen einzigartigen kompromittierten Passwörtern in den Dienst Specops Breached Password Protection zusammen. Dadurch erhöhte sich die Gesamtzahl der Datensätze auf rund 6,5 Milliarden. Die analysierten Passwörter stammen aus Infostealer-Angriffen sowie aus unserem Honeypot-Netzwerk und weiteren Quellen für Bedrohungsinformationen.
Was 260 Millionen kompromittierte Passwörter über die Sicherheit in der Weihnachtszeit verraten
Wir haben die Häufigkeit von 26 festtags- und saisonbezogenen Begriffen untersucht, die in kompromittierten Passwörtern vorkamen, die im Laufe des Jahres 2026 identifiziert wurden. Die analysierten Begriffe reichten von bekannten Weihnachtsbezügen wie „santa“ und „rudolph“ bis hin zu winterlichen Begriffen und saisonalen Festlichkeiten.
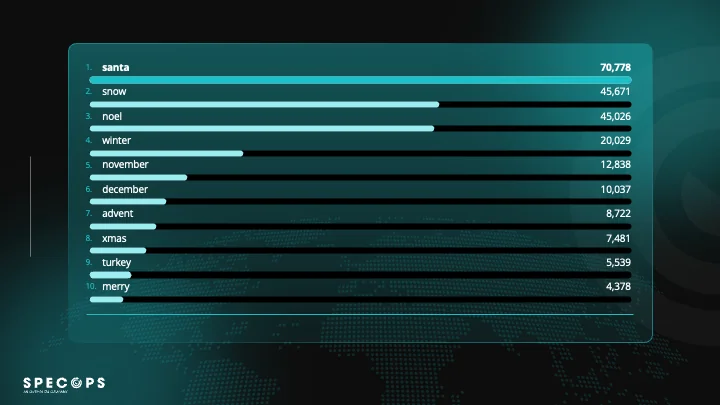
Wir haben in unserem Datensatz mehr als 242.000 Passwörter mit Feiertagsbezug gefunden. Darunter befinden sich auch Varianten der zugrunde liegenden Begriffe, wie etwa „sN0w“ und „Chr1sTmas“.
Die häufigsten festtagsbezogenen Begriffe in kompromittierten Passwörtern
| Feiertagsbegriff | Vorkommen |
|---|---|
| santa | 70,778 |
| snow | 45,671 |
| noel | 45,026 |
| winter | 20,029 |
| november | 12,838 |
| december | 10,037 |
| advent | 8,722 |
| xmas | 7,481 |
| turkey | 5,539 |
| merry | 4,378 |
| yule | 3,400 |
| christmas | 2,796 |
| snowman | 2,039 |
| jingle | 1,257 |
| rudolph | 999 |
| sleigh | 463 |
| reindeer | 371 |
| santaclaus | 317 |
| blackfriday | 195 |
| thanksgiving | 97 |
| menorah | 74 |
| mistletoe | 73 |
| kwanzaa | 16 |
| hanukkah | 14 |
| fatherchristmas | 10 |
| cybermonday | 7 |
Die Ergebnisse zeigen einige klare Favoriten, aber auch einige Überraschungen:
- „Santa“ war mit deutlichem Abstand der häufigste Begriff und kam im Datensatz 70.778 Mal vor. Das entspricht mehr als dem 25-Fachen der Vorkommen von „christmas“, das nur 2.796 Mal gefunden wurde.
- Auch kalenderbezogene Begriffe spielten eine wichtige Rolle. „november“ kam 12.838 Mal vor, während „december“ 10.037 Vorkommen verzeichnete. Beide rangierten noch vor offensichtlicheren Weihnachtsbezügen wie „advent“ (8.722), „xmas“ (7.481) und „merry“ (4.378).
- Die Abkürzung „xmas“ kam mehr als doppelt so häufig vor wie „christmas“. Andere eindeutige Weihnachtsbezüge waren deutlich seltener, als man erwarten könnte: „rudolph“ wurde 999 Mal gefunden, „reindeer“ 371 Mal und „mistletoe“ lediglich 73 Mal.
Natürlich bedeutet nicht jedes Vorkommen automatisch, dass ein Passwort bewusst weihnachtlich gewählt wurde. Begriffe wie „snow“, „noel“ und „november“ können auch in anderen Zusammenhängen verwendet werden. Dennoch liefern die Ergebnisse interessante Einblicke in die Wörter und saisonalen Bezüge, die in kompromittierten Passwörtern vorkommen.
Warum diese Passwörter ein Risiko darstellen
Vorhersehbarer Aufbau
Angreifer wissen, dass Menschen bei der Erstellung von Passwörtern häufig auf vertraute Wörter zurückgreifen. Tools zum Knacken von Passwörtern können Wörterbücher mit gängigen Begriffen sowie vorhersehbaren Varianten testen, darunter Groß- und Kleinschreibung, Zeichenersetzungen und Zahlenkombinationen. Das Hinzufügen von „123“ oder eines Ausrufezeichens am Ende eines Begriffs mag zwar grundlegende Komplexitätsanforderungen erfüllen, macht das Passwort jedoch nicht zwangsläufig widerstandsfähiger gegen Angriffe.
Kompromittierte Passwörter und Passwortwiederverwendung
Die größere Sorge besteht darin, dass diese Passwörter in Datensätzen mit kompromittierten Anmeldedaten aufgetaucht sind. Sobald ein Passwort offengelegt wurde, können Angreifer es für Credential-Stuffing-Angriffe nutzen. Dabei werden gestohlene Anmeldedaten bei anderen Konten ausprobiert, in der Hoffnung, dass sie dort ebenfalls verwendet werden.
Zwar hängt die Stärke eines Passworts vom gesamten Passwort und nicht vom Vorhandensein eines bestimmten Wortes ab, doch erleichtert Vorhersehbarkeit Angreifern das Erraten von Passwörtern. Zudem stellen bereits kompromittierte Passwörter ein Risiko dar, unabhängig davon, wie komplex sie erscheinen. Untersuchungen von Specops Anfang 2026 ergaben, dass 19 % der innerhalb eines Monats kompromittierten Passwörter die üblichen Komplexitätsanforderungen von Unternehmen erfüllten. Die Komplexität eines Passworts schützt jedoch nicht, wenn Angreifer bereits Zugriff darauf haben.
Für Unternehmen besteht die Herausforderung darin, zu erkennen, welche Mitarbeiter schwache oder bereits kompromittierte Passwörter verwenden. In Active-Directory-Umgebungen ist das jedoch nicht immer einfach.
Was Unternehmen heute tun können
Diese Daten unterstreichen, wie wichtig es ist, moderne Passwort- und Authentifizierungsrichtlinien umzusetzen und die Anforderungen etablierter Sicherheitsstandards wie NIST SP 800-63B, ISO/IEC 27001 sowie die Empfehlungen des BSI zu berücksichtigen. Zudem gewinnen regulatorische Vorgaben wie die NIS2-Richtlinie für viele Organisationen in Deutschland, Österreich und der Schweiz zunehmend an Bedeutung.
Bei der Erstellung von Passwörtern neigen Nutzer dazu, kurze und leicht zu merkende Passwörter zu wählen. Wie diese Daten zeigen, greifen Menschen dabei häufig auf einprägsame Begriffe zurück, beispielsweise auf Wörter mit Bezug zu Feiertagen oder aktuellen Ereignissen.
Ein guter Ausgangspunkt zur Bewertung Ihrer aktuellen Passwortsicherheit ist die Durchführung eines Audits Ihres Active Directory. Specops Password Auditor ist ein kostenloses Tool, das Ihr Active Directory ausschließlich im Lesemodus analysiert und kompromittierte sowie identische Passwörter von Endbenutzern aufdeckt. Die Ergebnisse werden in einem leicht verständlichen interaktiven Bericht dargestellt, der unter anderem auf schwache Passwortrichtlinien, kompromittierte Passwörter sowie veraltete oder inaktive Konten hinweist.
Diese Untersuchung fällt mit der Aufnahme von über 4,6 Millionen neuen Einträgen in die Express-Liste zusammen, die mittlerweile mehr als 1 Milliarde Einträge umfasst und von Specops Password Auditor verwendet wird. Es gab daher noch nie einen besseren Zeitpunkt, Ihre aktuelle Sicherheitslage zu bewerten.
Laden Sie Ihr kostenloses Audit-Tool hier herunter.
Schwache und kompromittierte Passwörter kontinuierlich blockieren
Passwort-Audits helfen dabei, bestehende Risiken zu identifizieren. Ebenso wichtig ist es jedoch, Mitarbeiter von vornherein daran zu hindern, schwache oder bereits kompromittierte Passwörter zu verwenden. Die nativen Passwortrichtlinien von Microsoft umfassen grundlegende Komplexitätsanforderungen, darunter Mindestlängen sowie die Verwendung von Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Diese Regeln verhindern jedoch nicht, dass Benutzer vorhersehbare Passwörter wählen oder Passwörter wiederverwenden, die bereits bei früheren Datenlecks offengelegt wurden.
Specops Password Policy mit „Breached Password Protection“ schließt diese Lücke und schützt Unternehmen kontinuierlich vor mehr als 6 Milliarden bekannten, einzigartigen kompromittierten Passwörtern. Der Dienst wird täglich mit Daten aus den Überwachungssystemen unseres Forschungsteams aktualisiert, um Unternehmen vor aktuellen passwortbasierten Angriffen zu schützen.
Darüber hinaus ermöglicht Specops Password Policy die Umsetzung robuster Passwortrichtlinien, die sich an branchenspezifischen Anforderungen und Compliance-Vorgaben orientieren. Dynamisches Benutzerfeedback unterstützt Anwender dabei, sichere und zugleich leicht merkbare Passwörter zu erstellen. Ein unbegrenztes benutzerdefiniertes Wörterbuch mit gesperrten Begriffen stellt außerdem sicher, dass keine vertrauten, vorhersehbaren oder unternehmensspezifischen Wörter in Passwörtern verwendet werden können, wodurch das Risiko gezielter Angriffe reduziert wird.
Möchten Sie erfahren, wie dies in Ihrem Unternehmen umgesetzt werden kann? Vereinbaren Sie heute noch eine Demo mit Specops.
Zuletzt aktualisiert am 19/11/2026