

[Nouvelle étude] Noël : ces mots de passe qui fragilisent la sécurité des entreprises »
Table of Contents
Les fêtes de fin d’année sont de retour, avec leur lot de traditions et la magie de Noël. Mais il y a un endroit où l’on ne s’attend pas forcément à retrouver le Père Noël et Rudolph : dans les mots de passe des utilisateurs.
Lorsqu’ils créent ou réinitialisent leurs mots de passe, les utilisateurs se tournent souvent vers des mots et des expressions faciles à mémoriser. Les grands événements et les fêtes populaires, de la Coupe du monde à Noël, constituent autant de sources d’inspiration. Pourtant, un mot de passe facile à retenir n’est pas nécessairement sécurisé, notamment lorsque les cybercriminels peuvent exploiter les centres d’intérêt personnels et les schémas prévisibles pour le deviner.
Pour déterminer à quelle fréquence ces références festives apparaissent dans les mots de passe, l’équipe de recherche de Specops a analysé plus de 260 millions de mots de passe compromis identifiés en 2026.
Cette étude coïncide avec l’ajout de plus de 460 millions de mots de passe compromis uniques au service Specops Breached Password Protection, portant le total à environ 6,5 milliards d’enregistrements. Ces mots de passe proviennent notamment de compromissions liées aux logiciels voleurs d’informations (infostealers), de notre réseau de honeypots (pots de miel) et d’autres sources de renseignements sur les cybermenaces (Threat Intelligence).
Ce que révèlent 260 millions de mots de passe compromis sur la sécurité pendant les fêtes
Nous avons étudié la fréquence d’apparition de 26 termes associés aux fêtes de fin d’année et à la saison hivernale dans les mots de passe compromis identifiés tout au long de l’année 2026. Ces termes vont des références incontournables de Noël, comme « noel » et « avent », aux mots évoquant l’hiver et les différentes célébrations de cette période.
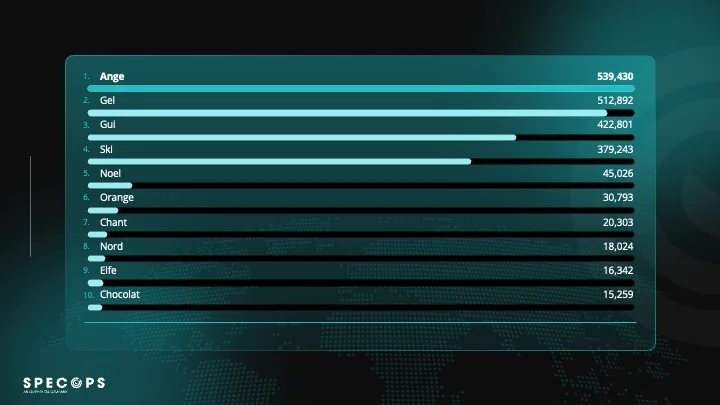
Notre analyse a révélé plus de 2 millions occurrences de mots de passe contenant des termes associés aux fêtes dans notre jeu de données. Ce chiffre inclut également des variantes des termes d’origine, comme « Or@nge » et « nOe1 ».
Termes liés aux fêtes les plus courants dans les mots de passe compromis
| Terme associé aux fêtes | Occurrences |
|---|---|
| ange | 539,430 |
| gel | 512,892 |
| gui | 422,801 |
| ski | 379,243 |
| noel | 45,026 |
| orange | 30,793 |
| chant | 20,303 |
| nord | 18,024 |
| elfe | 16,342 |
| chocolat | 15,259 |
| avent | 11,446 |
| caramel | 8,305 |
| berger | 7,507 |
| cristal | 6,689 |
| renne | 5,520 |
| messe | 4,971 |
| boule | 3,982 |
| blizzard | 3,265 |
| luge | 3,234 |
| biscuit | 3,106 |
| atelier | 2,861 |
| hiver | 2,575 |
| ruban | 2,197 |
| marron | 1,999 |
| sapin | 1,977 |
| hotte | 1,696 |
Les résultats révèlent quelques favoris incontestables, ainsi que quelques surprises :
- « Ange » était le terme le plus courant, apparaissant 539 430 fois dans la base de données. Il était suivi de près par « Gel » (512 892) et « Gui » (422 801). Ces trois termes se classaient bien au-dessus de « Noël » lui-même, qui est apparu 45 026 fois – soit près de 12 fois moins souvent que « Ange ».
- Les termes liés à l’hiver occupaient également une place importante. « Ski » est apparu 379 243 fois, ce qui en fait le quatrième terme le plus fréquent de l’ensemble. En revanche, d’autres références saisonnières étaient nettement moins courantes : « Blizzard » n’est apparu que 3 265 fois, « Luge » 3 234 fois et « Hiver » 2 575 fois.
- Certaines références traditionnelles à Noël se sont révélées étonnamment rares. Alors que « Gui » est apparu 422 801 fois, « Sapin » n’a été recensé que 1 977 fois. D’autres termes festifs reconnaissables étaient également relativement rares, notamment « Elfe » (16 342), « Avent » (11 446) et « Renne » (5 520).
- Des termes liés à l’alimentation ont également fait leur apparition. « Orange » était le plus courant d’entre eux, avec 30 793 occurrences, suivi de « Chocolat » (15 259) et « Caramel » (8 305). « Biscuit » était moins populaire, n’apparaissant que 3 106 fois.
Bien sûr, chaque occurrence ne reflète pas nécessairement un choix de mot de passe festif. Des termes courts tels que « Ange », « Gel » et « Gui » peuvent également apparaître au sein de mots plus longs, tandis que d’autres ont des significations sans rapport avec les fêtes de fin d’année. Néanmoins, ces résultats offrent un aperçu intéressant des mots saisonniers et des traditions de Noël qui apparaissent dans les mots de passe compromis.
Pourquoi ces mots de passe présentent-ils un risque ?
Des mots de passe construits selon des schémas prévisibles
Les cybercriminels savent que les utilisateurs ont tendance à choisir des mots familiers lorsqu’ils créent leurs mots de passe.
Les outils de cassage de mots de passe peuvent tester des dictionnaires de termes courants, ainsi que leurs variantes les plus prévisibles : majuscules, substitutions de caractères ou ajout de chiffres.
Ajouter « 123 » ou un point d’exclamation à la fin d’un mot peut suffire à respecter certaines exigences élémentaires de complexité. Cela ne signifie pas pour autant que le mot de passe obtenu sera difficile à casser.
Les risques liés aux mots de passe compromis et à leur réutilisation
Le principal problème reste que ces mots de passe figurent déjà dans des bases de données issues de compromissions.
Une fois un mot de passe divulgué, les cybercriminels peuvent l’exploiter dans des attaques par bourrage d’identifiants (credential stuffing). Cette technique consiste à tester des identifiants de connexion volés sur différents comptes et services, dans l’espoir que les utilisateurs aient réutilisé les mêmes identifiants.
Si la robustesse d’un mot de passe dépend de sa composition globale, et non de la simple présence d’un mot particulier, son caractère prévisible facilite les tentatives de devinette.
Par ailleurs, un mot de passe déjà compromis représente un risque, quelle que soit sa complexité apparente.
Une étude menée par Specops plus tôt en 2026 a révélé que 19 % des mots de passe compromis sur une période d’un mois respectaient les exigences de complexité généralement appliquées en entreprise. Autrement dit, même un mot de passe robuste ne protège plus un compte dès lors qu’un attaquant le connaît.
Pour les organisations, le défi consiste donc à identifier les collaborateurs qui utilisent des mots de passe faibles ou compromis. Or, dans les environnements Active Directory, cette tâche n’est pas toujours simple.
Quelles mesures les entreprises peuvent-elles prendre dès aujourd’hui ?
Ces données soulignent l’importance de respecter les règles de conformité et de réinitialisation conformément à la norme NIST 800-63B, ainsi qu’à des réglementations telles que NIS2 et CRA. Lors de la création de mots de passe, les utilisateurs ont tendance à opter pour des mots de passe courts et faciles à mémoriser. Comme le montrent ces données, les utilisateurs essaient souvent d’utiliser des termes faciles à retenir, tels que des mots liés aux fêtes de fin d’année.
Un bon point de départ pour évaluer la sécurité actuelle de vos mots de passe consiste à réaliser un audit de votre Active Directory. Specops Password Auditor est un outil gratuit qui effectue une analyse en lecture seule de votre Active Directory, mettant en évidence tous les mots de passe d’utilisateurs finaux compromis ou identiques. Vous obtiendrez les résultats sous la forme d’un rapport interactif facile à comprendre, incluant les politiques de sécurité insuffisantes, les mots de passe compromis et les comptes obsolètes ou inactifs.
Cette étude coïncide avec l’ajout de plus de 4,6 millions de nouveaux enregistrements à la liste express (qui compte désormais plus d’un milliard d’enregistrements) utilisée par Specops Password Auditor ; c’est donc le moment idéal pour évaluer votre niveau d’exposition actuel. Téléchargez votre outil d’audit gratuit ici.
Bloquez en continu les mots de passe faibles et compromis
Les audits de mots de passe permettent d’identifier les risques existants, mais il est tout aussi important d’empêcher dès le départ les employés d’utiliser des mots de passe faibles ou compromis. Les politiques de mots de passe natives de Microsoft imposent des exigences de base en matière de complexité, notamment une longueur minimale et des combinaisons de lettres majuscules, de chiffres et de symboles. Cependant, ces règles n’empêchent pas les employés de choisir des mots de passe prévisibles ou de réutiliser des identifiants ayant déjà été exposés lors de fuites de données antérieures.
Specops Password Policy, avec sa fonctionnalité « Breached Password Protection », offre cette sécurité, permettant ainsi aux entreprises de se protéger en permanence contre plus de 6 milliards de mots de passe compromis uniques connus. Le service est mis à jour quotidiennement à l’aide des systèmes de collecte de données de surveillance des menaces de notre équipe de recherche, afin de défendre les réseaux contre les attaques par mot de passe en cours.
Specops Password Policy permet également aux entreprises de mettre en place des politiques robustes conformes aux réglementations spécifiques à leur secteur, avec des conseils dynamiques guidant les utilisateurs pour qu’ils créent des mots de passe forts et faciles à mémoriser. Un dictionnaire personnalisé illimité de mots bloqués garantit également que les utilisateurs ne puissent pas choisir de termes familiers ou spécifiques à l’entreprise lors de la création de leur mot de passe, offrant ainsi une protection contre les attaques ciblées.
Si vous souhaitez découvrir comment cette solution pourrait fonctionner pour votre entreprise, réservez dès aujourd’hui une démonstration avec Specops.
Dernière mise à jour le 19/11/2026