

[Nueva investigación] ¿Tu contraseña se ha portado bien este año?
Table of Contents
Ya están aquí las fiestas, con sus tradiciones de siempre y todo el espíritu. Pero hay un sitio donde quizá no esperabas encontrar a Papá Noel y al Rodolfo, el reno: las contraseñas de la gente.
Al crear o restablecer una contraseña, mucha gente recurre a palabras y frases fáciles de recordar. Los grandes eventos y celebraciones, del Mundial a la Navidad, dan mucho juego. Sin embargo, que una contraseña sea fácil de recordar no significa que sea segura, sobre todo cuando los atacantes pueden aprovechar los gustos personales y los patrones previsibles para adivinarla.
Para saber con qué frecuencia aparecen estas elecciones festivas, el equipo de investigación de Specops analizó más de 260 millones de contraseñas filtradas en 2026. Esta investigación coincide con la incorporación de más de 460 millones de contraseñas comprometidas únicas al servicio Specops Breached Password Protection, que ya suma unos 6500 millones de registros. Estas contraseñas proceden de filtraciones causadas por infostealers, de nuestra red de honeypots y de otras fuentes de inteligencia sobre amenazas.
Lo que revelan 260 millones de contraseñas filtradas sobre la seguridad en las fiestas
Analizamos con qué frecuencia aparecían 26 términos navideños y de temporada en las contraseñas filtradas detectadas a lo largo de 2026. Van desde referencias navideñas muy conocidas, como «santa» y «rudolph», hasta palabras propias del invierno y de otras celebraciones de estas fechas.
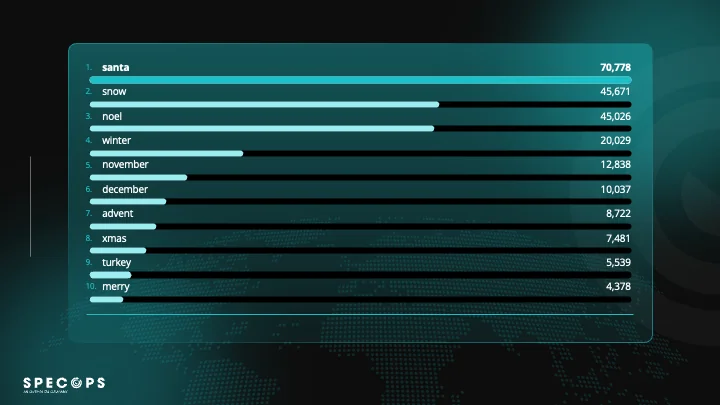
En nuestro conjunto de datos encontramos más de 242.000 contraseñas relacionadas con las fiestas, incluidas variantes de los términos base, como «sN0w» y «Chr1sTmas».
Términos festivos más comunes en las contraseñas filtradas
| término festivo | apariciones |
|---|---|
| santa | 70,778 |
| snow | 45,671 |
| noel | 45,026 |
| winter | 20,029 |
| november | 12,838 |
| december | 10,037 |
| advent | 8,722 |
| xmas | 7,481 |
| turkey | 5,539 |
| merry | 4,378 |
| yule | 3,400 |
| christmas | 2,796 |
| snowman | 2,039 |
| jingle | 1,257 |
| rudolph | 999 |
| sleigh | 463 |
| reindeer | 371 |
| santaclaus | 317 |
| blackfriday | 195 |
| thanksgiving | 97 |
| menorah | 74 |
| mistletoe | 73 |
| kwanzaa | 16 |
| hanukkah | 14 |
| fatherchristmas | 10 |
| cybermonday | 7 |
Los resultados revelan algunos claros favoritos y varias sorpresas:
- «Santa» fue el término más común por un margen considerable, apareció 70,778 veces. Es más de 25 veces las apariciones de la propia palabra «christmas», que solo figuró 2,796 veces.
- Los términos del calendario también destacaron. «November» apareció 12.838 veces y «december», 10.037. Ambos superan a referencias navideñas más evidentes, como «advent» (8722), «xmas» (7481) y «merry» (4378).
- La abreviatura «xmas» apareció más del doble de veces que «christmas». Otras referencias navideñas muy reconocibles fueron menos frecuentes de lo que cabría esperar: «rudolph» aparece 999 veces, «reindeer», 371 y «mistletoe», solo 73.
Por supuesto, no todas las apariciones son necesariamente una contraseña navideña. Palabras como «snow», «noel» y «november» tienen también significados que nada tienen que ver con las fiestas. Aun así, los resultados dan una pista interesante de qué palabras y referencias de temporada aparecen en las contraseñas comprometidas.
Por qué estas contraseñas suponen un riesgo
Estructura predecible
Los atacantes saben que, al crear una contraseña, la gente tiende a elegir palabras familiares. Las herramientas para descifrar contraseñas pueden probar diccionarios de términos comunes junto con variaciones previsibles, como mayúsculas, sustitución de caracteres y números. Añadir «123» o un signo de exclamación al final de una palabra puede bastar para cumplir los requisitos básicos de complejidad, pero eso no hace que la contraseña resultante sea difícil de descifrar.
Contraseñas comprometidas y reutilización
Lo más preocupante es que estas contraseñas ya han aparecido en conjuntos de datos de contraseñas filtradas. Una vez expuesta una contraseña, los atacantes pueden usarla en ataques de relleno de credenciales: prueban los datos de acceso robados en otras cuentas con la esperanza de que se hayan reutilizado.
Aunque la seguridad depende de la contraseña completa y no de que contenga una palabra concreta, la previsibilidad facilita adivinarla. Además, las contraseñas que ya se han visto comprometidas suponen un riesgo por complejas que parezcan. Una investigación de Specops de principios de 2026 reveló que el 19 % de las contraseñas comprometidas en un periodo de un mes cumplían los requisitos de complejidad habituales en las empresas: de nada sirve que una contraseña sea robusta si un atacante ya la tiene.
Para las organizaciones, el reto está en identificar qué empleados usan contraseñas débiles o comprometidas. Y en entornos de Active Directory, eso no siempre es sencillo.
Qué pueden hacer hoy las organizaciones
Estos datos recuerdan lo importante que es aplicar normas de cumplimiento y de restablecimiento de contraseñas acordes con NIST 800-63B, así como con normativas como NIS2. Al crear sus contraseñas, los usuarios tienden a elegir claves cortas y fáciles de recordar. Como muestran estos datos, es habitual que recurran a palabras memorables, como las relacionadas con las fiestas.
Un buen punto de partida para saber cómo están tus contraseñas es auditar tu Active Directory. Specops Password Auditor es una herramienta gratuita que hace un análisis de solo lectura de tu Active Directory y detecta las contraseñas de usuario comprometidas o idénticas entre sí. Recibirás los resultados en un informe interactivo fácil de entender, que incluye políticas débiles, contraseñas comprometidas y cuentas obsoletas o inactivas.
Esta investigación coincide con la incorporación de más de 4,6 millones de registros nuevos a la lista Express (con lo que el total supera los 1100 millones) que utiliza Specops Password Auditor, así que no hay mejor momento para saber cuál es tu nivel de exposición. Descarga aquí tu herramienta de auditoría gratuita.
Bloquea de forma continua las contraseñas débiles y comprometidas
Las auditorías de contraseñas ayudan a identificar los riesgos que ya existen, pero es igual de importante evitar desde el principio que los empleados usen contraseñas débiles o comprometidas. Las políticas de contraseñas nativas de Microsoft establecen requisitos básicos de complejidad, como una longitud mínima y combinaciones de mayúsculas, números y símbolos. Sin embargo, estas reglas no impiden que los empleados elijan contraseñas previsibles ni que reutilicen credenciales que ya han aparecido en filtraciones anteriores.
Specops Password Policy, con la función Breached Password Protection aporta esa seguridad, para que tu organización esté protegida de forma continua frente a más de 6,000 millones de contraseñas comprometidas únicas conocidas. El servicio se actualiza a diario con los datos de los sistemas de monitorización de amenazas de nuestro equipo de investigación, para defender tus redes frente a los ataques a contraseñas que se están produciendo ahora mismo.
Specops Password Policy también te permite implantar políticas sólidas alineadas con las normativas de cada sector, con indicaciones dinámicas que guían a los usuarios para que creen contraseñas robustas que puedan recordar fácilmente. Además, un diccionario personalizado ilimitado de palabras bloqueadas impide que los usuarios elijan términos familiares o propios de tu organización al crear su contraseña, lo que protege frente a ataques dirigidos.
Si te interesa ver cómo podría funcionar en tu organización, reserva hoy mismo una demo con Specops.
Última actualización el 19/11/2026