
Specops uReset
Specops uReset permet aux utilisateurs d'Active Directory et de Microsoft Entra ID de réinitialiser les mots de passe oubliés après avoir vérifié leur identité à l'aide de l'authentification multi-facteurs. Les administrateurs configurent des politiques qui définissent les méthodes d'authentification disponibles (services d'identité) et le niveau de vérification requis. Cette documentation couvre l'installation, la configuration et l'administration de uReset.
Consultez les exigences système, puis suivez le guide d'installation correspondant à votre environnement. Pour connaître les méthodes d'authentification prises en charge, consultez les services d'identité.
Pour les utilisateurs distants dans les environnements Active Directory, consultez Réinitialisation du mot de passe sans VPN pour obtenir des informations sur la mise à jour des informations d'identification mises en cache, l'accès aux mots de passe d'applications enregistrés et les exigences d'activation et de configuration.
Pour l'intégration des nouveaux employés dans les environnements Active Directory, consultez First Day Password. Cette fonctionnalité permet aux nouveaux utilisateurs de définir leur premier mot de passe avant de s'inscrire auprès des services d'identité.
Pour connaître les fonctionnalités du produit et les options d'évaluation, consultez la page du produit Specops uReset.
Concepts centraux
Réinitialisation du mot de passe
Le processus de changement d'un mot de passe oublié. Une réinitialisation de mot de passe peut être effectuée par un utilisateur qui a vérifié son identité en utilisant l'authentification multi-facteurs. Les utilisateurs peuvent réinitialiser leurs mots de passe via l'application web uReset à l'aide d'un navigateur web sur ordinateur ou appareil mobile.
Authentification
L'authentification est le processus de vérification de l'identité d'un utilisateur. En général, cela nécessite que l'utilisateur fasse une revendication sur son identité en entrant son nom d'utilisateur et son mot de passe.
Inscription
Les utilisateurs s'inscrivent auprès de Specops Authentication à l'aide des services d'identité configurés dans leur politique uReset. Le processus d'inscription varie selon le service d'identité. Par exemple, lorsque les utilisateurs s'inscrivent manuellement avec Code mobile (SMS), ils saisissent leur numéro de téléphone mobile et le vérifient à l'aide d'un code envoyé par SMS. Pour en savoir plus sur les méthodes disponibles, consultez Services d'identité de Specops Authentication.
Authentification multi-facteurs
L'authentification multi-facteurs nécessite plus d'une méthode d'authentification provenant de catégories indépendantes d'identifiants : quelque chose que vous connaissez (c'est-à-dire le mot de passe), quelque chose que vous avez (c'est-à-dire un appareil mobile), et quelque chose que vous êtes (c'est-à-dire une empreinte digitale). Specops uReset va au-delà de l'authentification à deux facteurs en prenant en charge un large éventail de services d'identité qui peuvent être utilisés pour accroître la sécurité et la flexibilité. La solution prend en charge non seulement les authentificateurs courants, tels que les questions et réponses, et les codes de vérification mobile, mais aussi divers services d'identité numérique allant des services d'identité personnelle (par exemple LinkedIn) aux services d'identité d'entreprise (par exemple salesforce.com), en plus des méthodes de confiance supérieure telles que les cartes à puce. Le modèle d'authentification multi-facteurs de Specops est dynamique. Les utilisateurs peuvent choisir les services d'identité qu'ils souhaitent combiner pour l'inscription et l'authentification, tant qu'ils répondent aux exigences de la politique. Les utilisateurs inscrits avec plus de services d'identité que requis pour leur authentification auront le choix de l'authentification. Cela garantit que les utilisateurs finaux auront toujours la possibilité de satisfaire à la politique d'authentification, même si un service d'identité est indisponible (par exemple, ne pas avoir leur téléphone mobile à proximité).
Les administrateurs peuvent sélectionner, en fonction du rôle et de la politique de sécurité, quels services d'identité/authentificateurs ils souhaitent étendre aux utilisateurs finaux pour vérifier leur identité lors de la réinitialisation ou du déverrouillage de leurs comptes. Une telle flexibilité peut garantir que les besoins variés en matière de sécurité et de flexibilité sont satisfaits. Par exemple :
- Pour les utilisateurs qui ont une autorisation de sécurité de bas niveau, mais un besoin élevé de flexibilité, tels que les étudiants, les administrateurs informatiques peuvent leur permettre de s'authentifier avec quelques services d'identité personnelle tels que leur identifiant Google.
- Pour les utilisateurs qui ont une autorisation de sécurité de niveau supérieur, tels que les administrateurs d'aide financière ou les cadres supérieurs, les administrateurs informatiques peuvent attribuer des politiques qui imposent un plus grand nombre, ou une combinaison plus forte de services d'identité. Cette approche offre aux administrateurs la flexibilité dont ils ont besoin pour appliquer des politiques qui se traduisent par une plus grande sécurité et efficacité.
Politique
Une politique contient les règles requises pour l'inscription et l'authentification multi-facteurs. Une politique contrôle quels services d'identité peuvent être utilisés, et combien doivent être utilisés pour vérifier l'identité des utilisateurs finaux. L'administrateur système est responsable de la configuration des règles dans les politiques.
Services d'identité
Les services d'identité sont des méthodes d'authentification qui permettent aux utilisateurs de vérifier leur identité dans le Specops Cloud.
Pour plus d'informations, voir Specops Authentication Services d'identité.
Architecture et conception
Specops uReset utilise Specops Authentication Web et les services backend hébergés dans le cloud pour les environnements Active Directory et Microsoft Entra ID. Les services d'identité vérifient l'identité des utilisateurs lors de l'authentification.
Dans les environnements Active Directory, Specops Authentication Gatekeeper lit et écrit les données des utilisateurs dans Active Directory, y compris les données d'inscription. Dans les environnements Microsoft Entra ID sans AD traditionnel, aucun Gatekeeper n'est installé. Pour configurer la connexion, consultez le guide d'intégration de Microsoft Entra ID.
Les administrateurs configurent les politiques d'authentification dans Authentication Web. Les environnements Active Directory peuvent utiliser la politique cloud, les stratégies de groupe ou les deux ; les environnements Microsoft Entra ID sans AD traditionnel utilisent la politique cloud. Pour en savoir plus sur la configuration des politiques, consultez Specops Authentication Web.
Le diagramme suivant présente le déploiement Active Directory avec le Gatekeeper. Les composants cloud décrits ci-dessous sont communs aux deux types de déploiement.
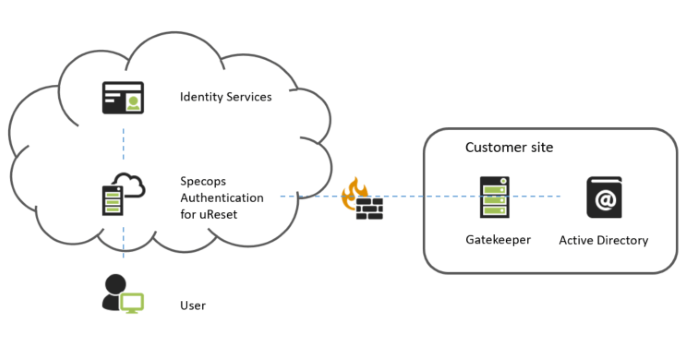
Cloud d'authentification : Le composant cloud global de uReset, le cloud d'authentification contient le web (front-end pour les utilisateurs finaux) et les services backend.
Web d'authentification : Contient le front-end pour les utilisateurs finaux, et les administrateurs. Le Web d'authentification peut être utilisé pour afficher les informations système et gérer divers aspects du produit, y compris les configurations système, et les politiques d'authentification multi-facteurs pour diverses ressources, y compris uReset.
Backend d'authentification : Communique avec le web et les services d'identité et valide l'identité d'un utilisateur à partir des tokens de chaque service d'identité. Dans les environnements Active Directory, le backend communique avec le Gatekeeper pour accéder aux informations des utilisateurs.
Gatekeeper (Active Directory uniquement) : Installé sur un serveur de votre domaine, le Gatekeeper lit les informations des utilisateurs et gère les opérations dans Active Directory, telles que la lecture et l'écriture des données d'inscription. Les indications concernant le Gatekeeper fournies ici s'appliquent à la version 8.0 ou ultérieure.
Services d'identité : Une entité qui peut valider l'identité d'un utilisateur dans uReset. Les tokens des services d'identité individuels sont utilisés par le backend pour valider l'identité d'un utilisateur.
Certains des services d'identité utilisés lors de l'authentification, tels que Google, sont externes. Lorsqu'un service d'identité externe est utilisé, l'utilisateur est envoyé au service d'identité, et on lui demande de donner son consentement à Specops pour accéder à ses informations personnelles, telles que son nom d'utilisateur. Les informations du consentement permettent la création du token utilisé pour l'authentification.
Token : Un token ou un token de sécurité est un porteur d'informations sur un utilisateur et sur l'émetteur du token. Les informations sur un utilisateur sont un ensemble de déclarations. Les revendications sur un utilisateur peuvent par exemple être le nom de l'utilisateur, l'ID du client auquel il appartient et les rôles qu'un utilisateur a dans son organisation.
Remarque
Aucune donnée personnellement identifiable ou mot de passe n'est inclus dans les tokens.
Fonctionnalités et capacités
Rapports
La fonctionnalité de rapports uReset vous permet de suivre votre processus d'inscription et fournit plusieurs rapports sur les inscriptions, les événements et l'utilisation des services d'identité.
Personnalisations
L'application web uReset contient plusieurs fonctionnalités de personnalisation qui vous donnent le contrôle sur l'interface utilisateur finale de Specops uReset. Vous pouvez personnaliser les éléments graphiques de l'application web Specops uReset, y compris le logo principal. Vous pouvez également personnaliser le texte affiché à l'utilisateur final, pour toutes les langues prises en charge.
Notifications d'événements
Specops uReset peut envoyer des notifications par e-mail ou SMS aux utilisateurs et aux administrateurs lorsque des événements système se produisent. Par exemple, il peut confirmer qu'un utilisateur a réinitialisé son mot de passe ou déverrouillé son compte, ou rappeler aux utilisateurs dont l'inscription est insuffisante de s'inscrire. Les administrateurs configurent les notifications dans Authentication Web pour la politique cloud ou les stratégies de groupe individuelles. Pour les instructions de configuration, consultez Specops Authentication Web.
Services d'identité pondérés
Le moteur d'authentification multi-facteurs uReset permet à l'administrateur d'attribuer un poids spécifique à chaque service d'identité, décidant en fin de compte qu'un service d'identité vaut deux fois plus qu'un autre lors de l'authentification. Dans les interfaces utilisateur, pour les utilisateurs finaux et l'administrateur, les poids sont représentés par des étoiles.
Authentification multifactorielle pour les administrateurs et les utilisateurs du service d'assistance
Les utilisateurs qui font partie du groupe Administrateurs et du service d'assistance peuvent utiliser l'authentification multifactorielle pour vérifier leur identité lors de l'accès aux pages de gestion des administrateurs/utilisateurs sur le Web d'authentification.
Identifiants mis en cache : Réinitialiser un mot de passe à distance
Si un utilisateur est absent du bureau et oublie son mot de passe, il doit pouvoir le réinitialiser sans revenir au bureau.
Dans des circonstances ordinaires, lorsqu'un utilisateur se connecte à un ordinateur joint au domaine alors qu'il est au bureau, une copie mise en cache de son hachage de mot de passe est stockée localement. Cela permet à l'ordinateur de vérifier l'utilisateur, même si un contrôleur de domaine ne peut pas être atteint pour l'authentification.
Cependant, si l'utilisateur est absent du bureau, qu'il réinitialise son mot de passe Active Directory, et qu'un contrôleur de domaine ne peut pas être atteint, le nouveau mot de passe ne sera pas présent dans le cache sur l'ordinateur local. Dans ce scénario, un utilisateur qui a oublié son ancien mot de passe sera verrouillé hors de son ordinateur.
Specops uReset et Specops Password Reset peuvent mettre à jour les identifiants mis en cache même lorsqu'un contrôleur de domaine ne peut pas être atteint. Cela peut être fait à partir du lien Réinitialiser le mot de passe sur l'écran de connexion d'une machine où le client Specops est installé.
Applications mobiles
uReset contient une application mobile, disponible dans le Windows Store, Google Play et l'App Store, qui peut être utilisée comme alternative sécurisée pour réinitialiser les mots de passe et déverrouiller les comptes. L'application mobile est disponible pour toute organisation qui permet aux utilisateurs de réinitialiser leur mot de passe à distance :
- Specops Password Reset
Les applications mobiles suivantes sont décrites plus en détail dans Specops Authentication Services d'identité :
- Specops:ID
- Specops Authenticator (en cours de suppression, il est recommandé d'utiliser Specops:ID)
- Specops Fingerprint (en cours de suppression, il est recommandé d'utiliser Specops:ID)