


Comment nous utilisons le renseignement sur les menaces pour trouver de nouveaux mots de passe compromis
Table of Contents
Qu’est-ce qui fait une bonne liste de mots de passe compromis ? Les chiffres sont un bon début – plus vous pouvez croiser de mots de passe compromis avec votre Active Directory, mieux c’est. Vous voulez maximiser vos chances de détecter les utilisateurs finaux qui utilisent des mots de passe compromis.
However, quality matters too. Take Rockyou2024, a password list claimed by a poster on an underground forum to be the biggest list of breached passwords ever. But when analyzed by one our technicians, the Rockyou2024 database dump was found to be mostly garbage data.
In contrast, the Specops breached password database contains over 5 billion unique passwords that are known to have been breached or compromised. Our database is made up of three key sources:
- Listes de mots de passe compromis disponibles publiquement provenant de sources réputées telles que Haveibeenpwned
- Passwords from our real-time attack monitoring system that monitors live brute force attacks. Specops maintains a global honeypot system which collects passwords used in real attacks on the system’s endpoints
- Données volées par des malwares provenant de notre équipe de renseignement sur les menaces dirigée par des humains
Cette troisième source de données (renseignement sur les menaces) est particulièrement intéressante, car elle contient des mots de passe volés à de vraies personnes que vous ne trouverez probablement pas dans les listes disponibles publiquement. Nous expliquerons comment notre équipe utilise le renseignement sur les menaces pour trouver des identifiants compromis et comment cela aide à sécuriser les Active Directory de nos clients contre les violations liées aux mots de passe.
Comment utilisons-nous le renseignement sur les menaces pour trouver les mots de passe compromis ?
Outpost24 (la société mère de Specops) dispose d’une équipe dédiée d’analystes de renseignement sur les menaces appelée KrakenLabs. Ils recherchent continuellement sur le web ouvert, profond et sombre pour découvrir des informations de menaces spécifiques aux clients, utilisant une technologie automatisée pour aider en termes de vitesse et d’échelle. L’équipe récupère et livre ce renseignement dans un format modulaire, donnant aux clients un moyen simple de confronter les cybermenaces externes et de gérer leur risque numérique. En plus de cela, ils contribuent avec des informations précieuses à l’équipe Specops sous forme d’identifiants volés par des malwares.
KrakenLabs a infiltré plusieurs botnets (groupes d’appareils connectés à internet infectés par des malwares et sous le contrôle d’un acteur malveillant) où ils sont capables d’intercepter les communications. Parmi d’autres informations, les mots de passe récoltés par les malwares sont collectés. Ils ont aussi établi une communication avec des initiés qui fournissent beaucoup d’informations précieuses, y compris des listes d’identifiants compromis. En plus de cela, ils ont plusieurs agents infiltrés dans des forums clandestins et des organisations du dark net. Par exemple, des groupes de trafiquants qui utilisent l’infection par malware pour récolter des identifiants et en tirer profit.
L’équipe de renseignement sur les menaces surveille constamment les espaces publics où ce type d’informations pourrait être partagé, tels que les forums clandestins et les marchés du dark web. Il y a aussi certaines méthodes que nous ne pouvons pas partager dans cet article – les connaissances de l’équipe sur le fonctionnement interne des malwares, des entreprises cybercriminelles et des infrastructures qu’elles utilisent leur ont aussi permis de créer des méthodes secrètes et brevetées de collecte d’identifiants et de curation d’informations.
Comment l’accès aux identifiants volés par malware aide-t-il les clients Specops ?
The breached passwords turned up by our Threat Intelligence team are real credentials, actively being used by real people at the moment we obtain them. This differentiates them from passwords found in wordlists or a dictionary, which might have been generated by applying algorithms or based in previous and provably outdated data. These are real passwords in active use. The freshness and genuineness of these legitimate credentials helps in curating a more comprehensive database, providing more value to our Specops Password Policy customers.
Specops Password Policy with Breached Password Protection allows organizations to continuously scan their Active Directory against our database of 5 billion breached passwords. The continuous scan feature checks all Active Directory passwords against the Breached Password Protection API for compromise once a day. The API is updated daily with newly discovered compromised passwords from our password honeypot system, newly discovered password leaks when they occur, and malware-stolen credentials from the KrakenLabs team.
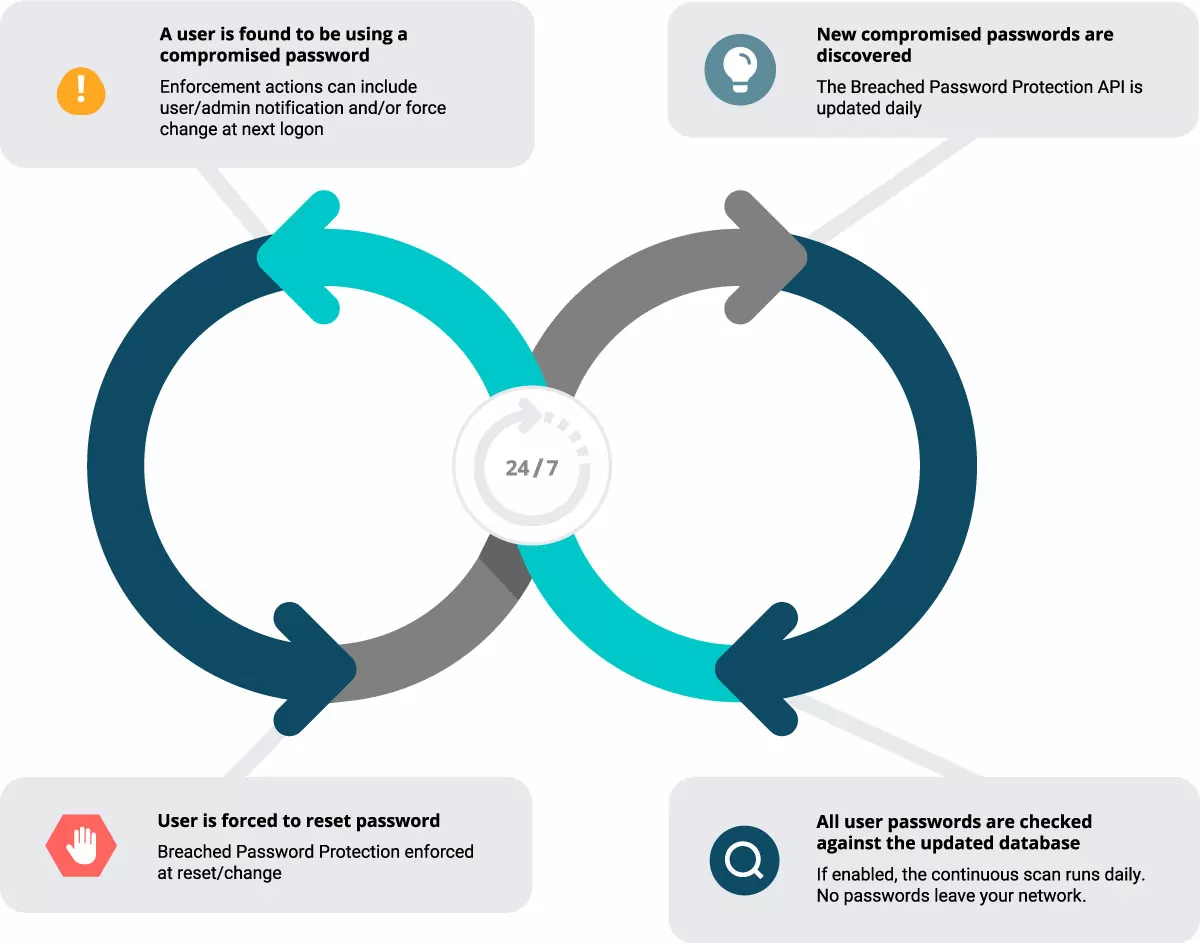
Si un utilisateur final s’avère utiliser un mot de passe compromis, il est notifié et forcé de le changer. Cela ferme les mots de passe compromis comme routes d’attaque simples dans votre organisation pour les pirates.
Interested to see how Specops Password Policy could fit in with your organization? Try it for free today.
Dernière mise à jour le 09/11/2026