

Rapport des comptes utilisateurs obsolètes dans Active Directory
Table of Contents
Les comptes utilisateurs obsolètes (inactifs) dans Active Directory peuvent fournir aux attaquants (et aux anciens employés) un accès facile au réseau d’entreprise. Même si le compte utilisateur obsolète n’est pas un compte privilégié, il peut être utilisé pour des attaques d’élévation de privilèges, telles que le Kerberoasting. Les organisations doivent mettre en place les processus techniques appropriés et la communication entre départements pour remédier au risque des comptes obsolètes dans Active Directory.
Quelles procédures de maintenance d’Active Directory aident à éliminer le risque des comptes obsolètes ?
- Désactiver les comptes utilisateurs qui n’ont jamais été utilisés pour se connecter, ou après une période spécifique
- Supprimer l’appartenance aux groupes des comptes désactivés et les déplacer vers des conteneurs spéciaux dans Active Directory, comme une OU « désactivée » pour une meilleure visibilité et pour bloquer les permissions aux ressources
- Supprimer les comptes obsolètes
Requêtes PowerShell pour trouver les comptes utilisateurs obsolètes dans Active Directory
En utilisant PowerShell, les administrateurs peuvent trouver les comptes utilisateurs obsolètes dans Active Directory en interrogeant le service d’annuaire selon certains seuils. Microsoft documente l’utilisation de PowerShell pour trouver les comptes qui n’ont pas été utilisés pour se connecter depuis une période spécifique.
Le script ci-dessous recherche les comptes utilisateurs dont le mot de passe n’a pas été modifié au cours des six derniers mois :
$d = [DateTime]::Today.AddDays(-180)
Get-ADUser -Filter « (PasswordLastSet -lt $d) -or (LastLogonTimestamp -lt $d) » -Properties PasswordLastSet,LastLogonTimestamp | ft Name,PasswordLastSet,@{N=« LastLogonTimestamp »;E={[datetime]::FromFileTime($_.LastLogonTimestamp)}}
Bien que PowerShell soit un outil robuste pour travailler avec les comptes et effectuer l’automatisation d’Active Directory, s’appuyer sur des scripts pour surveiller de manière cohérente les dangers des comptes Active Directory, tels que les comptes utilisateurs obsolètes, peut être fastidieux.
Rapport des comptes utilisateurs obsolètes de Specops Password Auditor
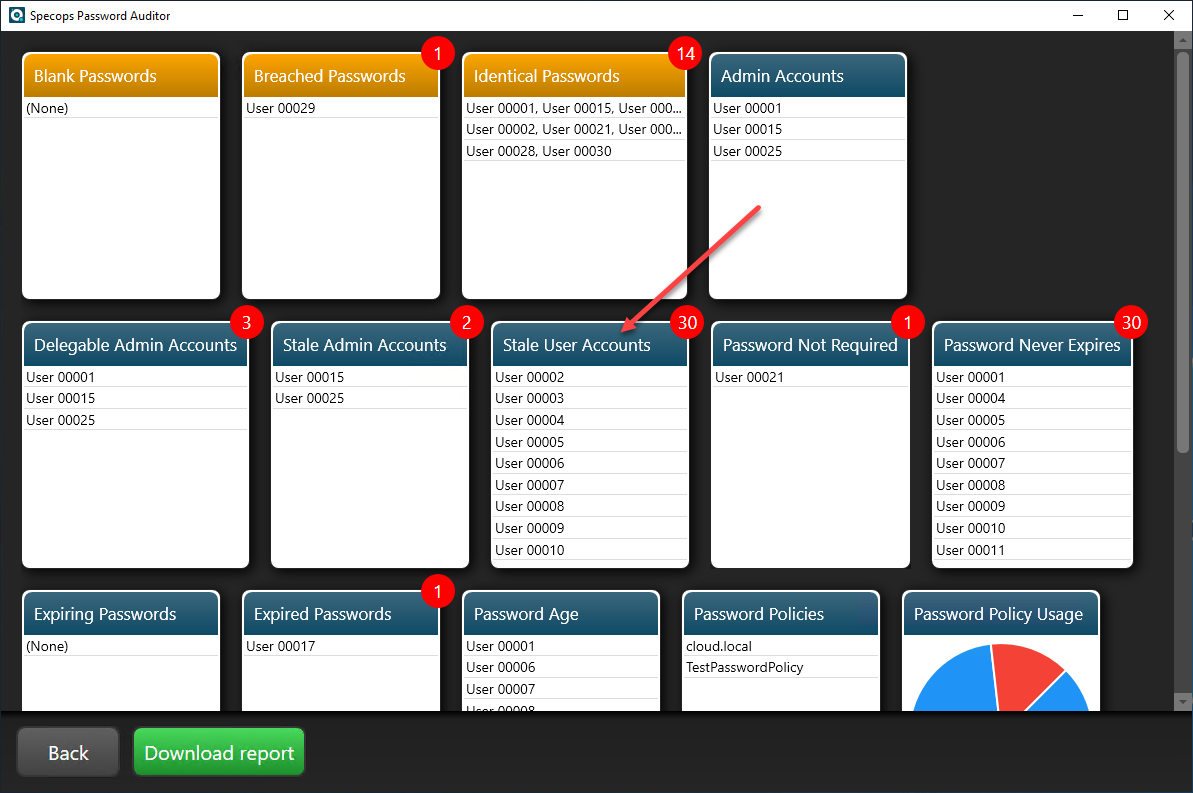
The free Specops Password Auditor (SPA) provides excellent options for admins to have visibility into stale user accounts, in addition to other account and password related vulnerabilities. Below, we have run Specops Password Auditor against a test domain using the anonymized data option. As you can see, SPA provides quick and easy visibility to security concerns with Active Directory accounts, including blank passwords, breached passwords, identical passwords, stale admin accounts, and stale user accounts.
Les Comptes Utilisateurs Obsolètes affichent les comptes utilisateurs qui n’ont pas été utilisés pour se connecter récemment. De plus, vous pouvez cliquer sur chacune des tuiles pour voir plus d’informations sur la catégorie spécifique.
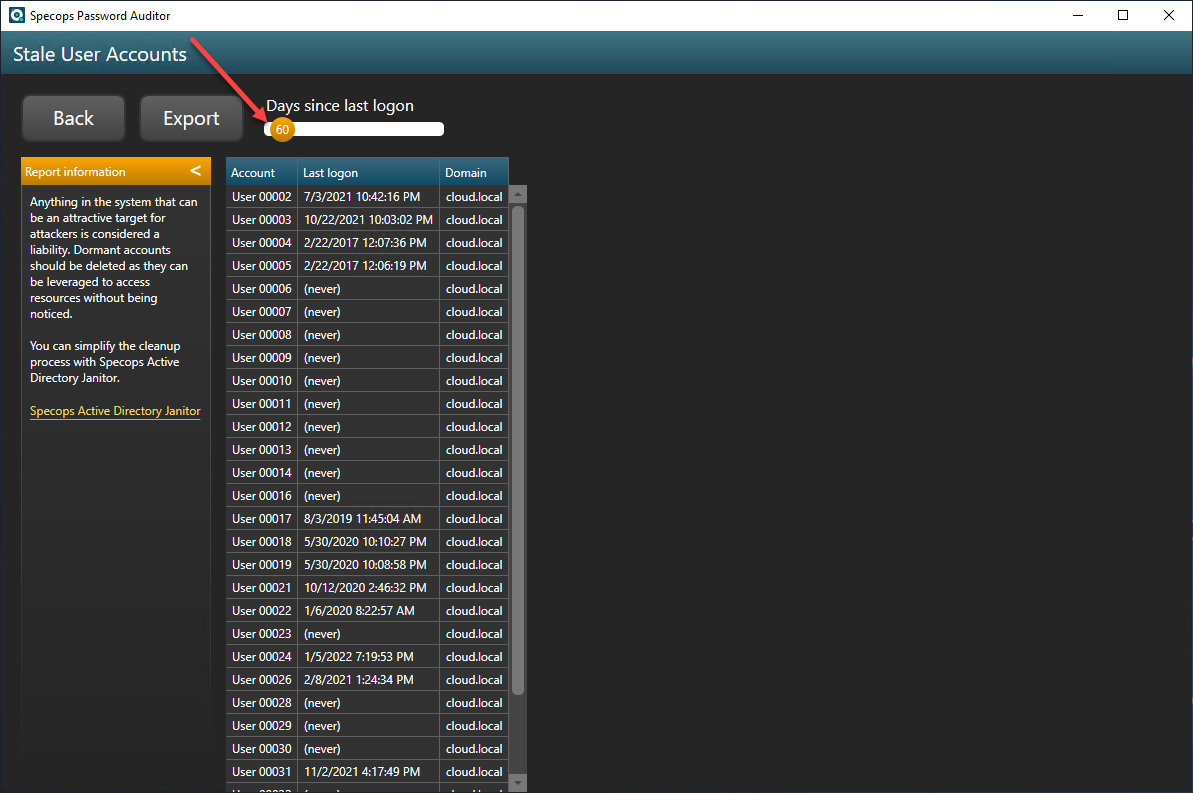
Lorsque nous cliquons sur la tuile Comptes Utilisateurs Obsolètes, nous serons dirigés vers la vue détaillée des Comptes Utilisateurs Obsolètes, montrant la liste complète des utilisateurs et un curseur facile pour définir les jours depuis la dernière connexion comme seuil. Cela fournit un moyen beaucoup plus facile de visualiser et configurer votre requête par rapport à l’utilisation de scripts PowerShell de bas niveau. Vous pouvez également facilement exporter les résultats vers un fichier CSV pour une utilisation avec d’autres outils.
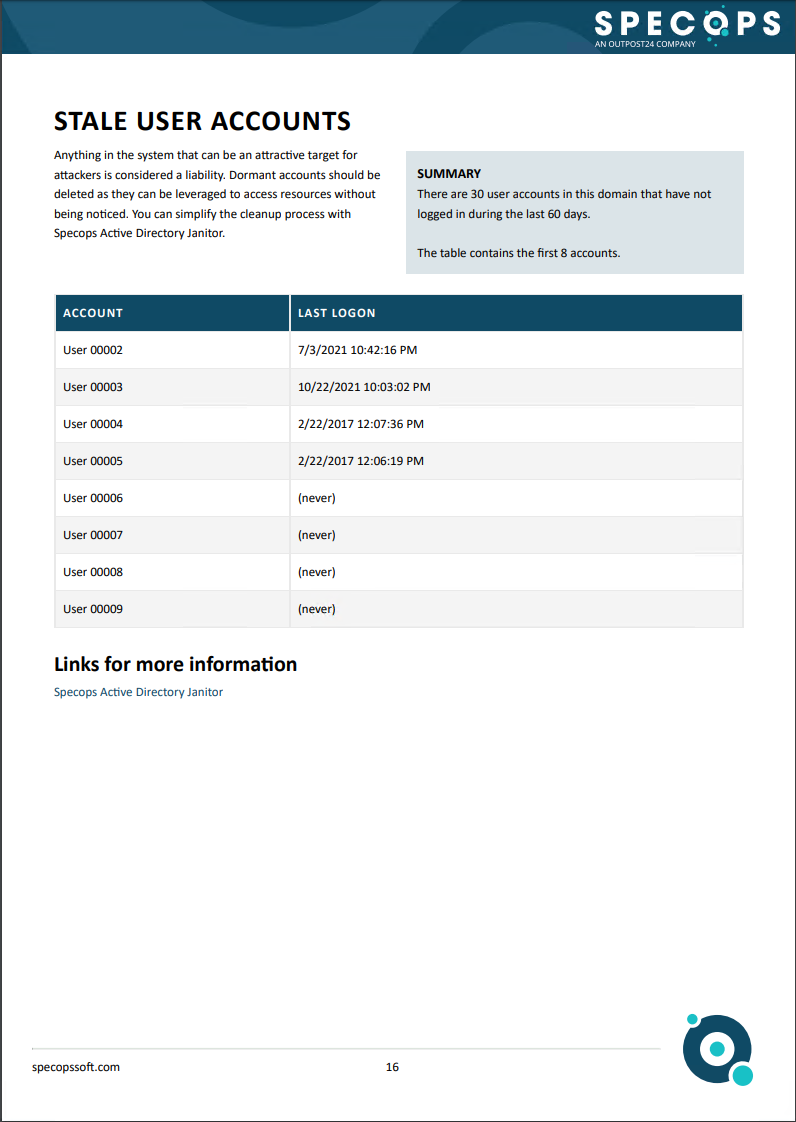
Specops Password Auditor fournit également d’excellents rapports exécutifs, capturant les comptes utilisateurs obsolètes et d’autres informations à fournir aux responsables de la conformité, aux dirigeants de niveau C, etc.
Conclusion
Avoir une visibilité sur les comptes utilisateurs obsolètes est extrêmement important, car ceux-ci peuvent affaiblir la posture de cybersécurité d’une organisation. De plus, cela aide à renforcer les processus et procédures appropriés pour l’intégration et le départ des employés et garantit qu’une bonne maintenance d’Active Directory est effectuée.
While you can use PowerShell and other scripts to find stale user accounts in Active Directory, Specops Password Auditor provides a much easier and more robust way to find and easily create reports on stale user accounts. Learn more about Specops Password Auditor here: Free Active Directory Password Audit Tool – Specops Password Auditor (specopssoft.com)
Dernière mise à jour le 09/11/2026